תיבת דואר משותפת עם מאות קבצים מצורפים היא לא תהליך קליטת מסמכים. גם צוות שמוריד קבצים, משנה את שמם, מזין שדות ל-CRM ורודף אחרי לקוחות בגלל עמודים חסרים אינו כזה. אם אתם בוחנים איך להפוך קליטת מסמכים לאוטומטית, המטרה היא לא רק להריץ OCR על קובצי PDF. המטרה היא להפוך הגשות לא מובנות לנתונים מאומתים שניתן לעקוב אחריהם, שעוברים דרך המערכות העסקיות הנכונות בלי ליצור סיכון חדש או עבודת חריגים.
בחברות עתירות תפעול, קליטת מסמכים היא לעתים קרובות הנקודה שבה תהליכים דיגיטליים הופכים לידניים. בקשות, חשבוניות, תביעות, חבילות קליטה, חוזים, טופסי ציות, רשומות רפואיות ודוחות כספיים מגיעים דרך מייל, פורטלים, סורקים ומערכות צד שלישי. העבודה שבאה אחר כך חוזרת על עצמה, איטית וקשה לביקורת. תהליך אוטומציה ברמת ייצור משנה את המודל התפעולי הזה.
התחילו מההחלטה, לא מהמסמך
תוכניות האוטומציה האפקטיביות ביותר מתחילות בזיהוי ההחלטה העסקית שהמסמך תומך בה. בקשת משכנתא יכולה להניע חיתום. טופס W-9 של ספק יכול להניע קליטת ספק וציות למס. חשבונית יכולה להפעיל התאמה, אישור ותשלום. אותה טכנולוגיית חילוץ מסמכים יכולה לתמוך בכל אחד מהתרחישים, אבל לוגיקת התהליך, דרישות האימות, האינטגרציות וכללי הבדיקה האנושית יהיו שונים.
ההבחנה הזו חשובה כי פרויקט אוטומציית מסמכים יכול להיכשל גם כשדיוק החילוץ נראה מרשים בדמו. אם הנתונים שחולצו לא מגיעים ל-CRM, ל-ERP, לפלטפורמת ניהול התיקים או לתור הפנימי שבו העבודה מתבצעת בפועל, העובדים עדיין מבצעים את המסירה. אם חריגים לא מנותבים נכון, הצוות משקיע יותר זמן בתיקון פלט האוטומציה מאשר בעיבוד ידני של מסמכים.
הגדירו את תהליך העבודה במונחים של קלטים, החלטות, פלטים וחריגים. זהו לאן מגיעים המסמכים, אילו סוגי מסמכים מתקבלים, אילו שדות נדרשים, אילו כללים קובעים שלמות ואילו פעולות באות אחרי אישור או דחייה. כך נוצרת תוכנית יישום ולא ניסוי AI מבודד.
איך להפוך קליטת מסמכים לאוטומטית בתהליך עבודה בייצור
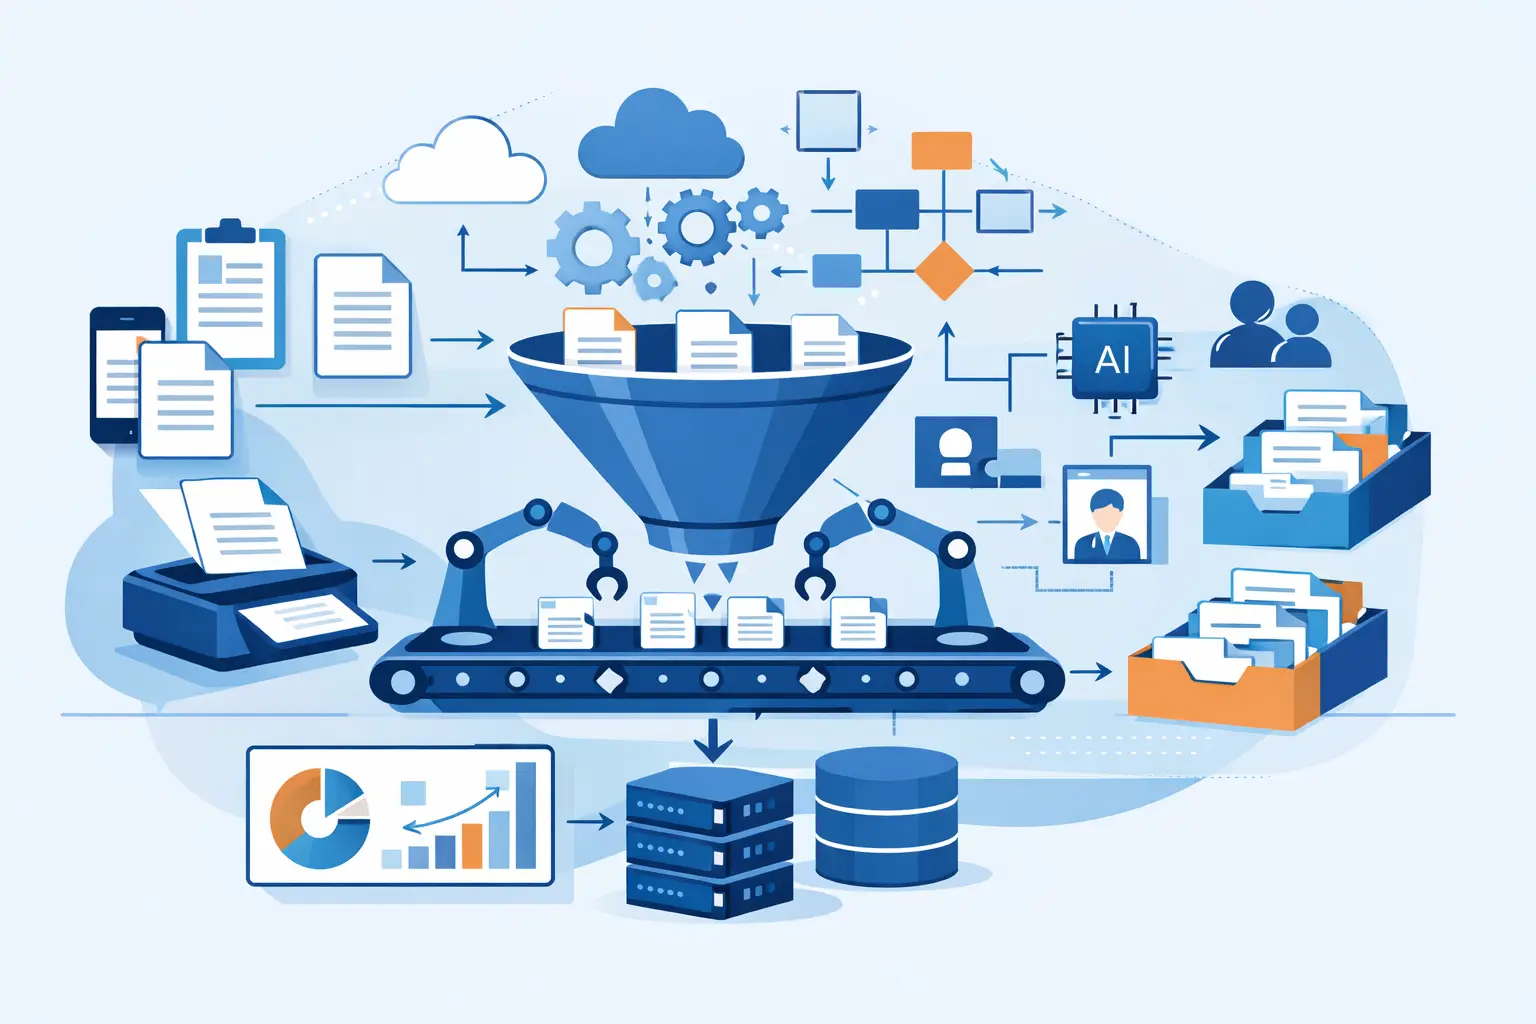
לארכיטקטורה אמינה יש בדרך כלל חמישה שלבים מחוברים: לכידה, סיווג, חילוץ, אימות וניתוב. כל שלב צריך להיות מתוכנן סביב המציאות התפעולית של התהליך, כולל אי-ודאות.
לכדו מסמכים מהערוצים שהלקוחות כבר משתמשים בהם
הקליטה יכולה להתחיל בפורטל העלאה מאובטח, בתיבת מייל, באפליקציה למובייל, במיקום SFTP, ב-Endpoint של API או במאגר שמחובר לסורק. שכבת הלכידה צריכה לשמר את הקובץ המקורי, לתעד את המקור ואת זמן ההגשה, להקצות מזהה ייחודי ולצרף את המסמך ללקוח, לתיק, לבקשה או לעסקה המתאימים כשאפשר.
בתהליך מול לקוחות, פורטל עדיף לעתים קרובות על מייל, כי הוא יכול לדרוש סוגי מסמכים ספציפיים, להנחות משתמשים בפריטים חסרים ולהחיל בדיקות בסיסיות לפני ההגשה. ייתכן שמייל עדיין יידרש לשותפים ותיקים או למסלולי חריגים. התשובה הנכונה תלויה בהתנהגות המשתמשים ובעלות של שינויה.
סווגו לפני שאתם מחלצים
חבילה יכולה להכיל עשרה קבצים, כמה סוגי מסמכים ועמודים כפולים. המערכת צריכה לקבוע אם מדובר בדף חשבון בנק, ברישיון נהיגה, בחשבונית, באישור ביטוח, בחוזה או במסמך שאינו נתמך לפני שהיא מחילה את מודל החילוץ והכללים העסקיים הרלוונטיים.
הסיווג תומך גם בפיצול מסמכים ובהסרת כפילויות. בלעדיו, PDF משולב אחד יכול להפוך לרשומה אחת שאינה שמישה, או שאותו קובץ מצורף יכול ליצור תיקים כפולים. השתמשו בספי ביטחון, אבל אל תתייחסו אליהם כתחליף לבקרות עסקיות. גם סיווג ברמת ביטחון גבוהה יכול לטעות באופן שחשוב תפעולית.
חלצו נתונים מובנים בשיטה הנכונה
OCR ממיר טקסט סרוק לתוכן שמכונה יכולה לקרוא. Document AI וחילוץ מבוסס LLM יכולים אז לזהות שדות, טבלאות, שורות פריטים, חתימות, תאריכים, ישויות וסעיפים מרכזיים. בטפסים ידועים ויציבים, חילוץ מבוסס תבניות יכול להיות יעיל. בפריסות משתנות, כמו חשבוניות מספקים רבים או דוחות כספיים ממוסדות שונים, חילוץ מבוסס AI מעשי יותר בדרך כלל.
יעד החילוץ צריך להיות סכמה מוגדרת, לא גוש טקסט רופף. בתהליך חשבוניות, זה יכול לכלול שם ספק, מספר חשבונית, תאריך חשבונית, מספר הזמנת רכש, מטבע, סכום ביניים, מס, סה"כ ושורות פריטים. בקליטה, זה יכול לכלול שם ישות משפטית, מספר רישום, פרטי בעלי שליטה ותאריכי תפוגה.
סכמה הופכת את התוצאות לניתנות לבדיקה ואת האינטגרציות במורד הזרם לצפויות. היא גם מונעת טעות נפוצה: חילוץ של כל שדה אפשרי למרות שרק קבוצה קטנה נדרשת לקבלת החלטה. יותר שדות יוצרים יותר עבודת אימות, יותר מורכבות אינטגרציה וחשיפה פוטנציאלית של נתונים רגישים.
אמתו מול מערכות הרשומה והכללים העסקיים
חילוץ הוא לא אימות. מערכת יכולה לקרוא נכון סכום חשבונית ועדיין להצטרך לוודא שהספק קיים, שהזמנת הרכש פתוחה, שהחשבונית לא עובדה כבר ושהסכום בטווח הסבולת. תעודה מזהה שהוגשה יכולה להיות קריאה אבל פגת תוקף. דוח כספי יכול להיראות אותנטי אבל לחסרו עמודים.
האימות צריך לשלב כללים דטרמיניסטיים עם בדיקות בסיוע AI. כללים דטרמיניסטיים מטפלים בדרישות כמו פורמטים של תאריכים, שדות חובה, ערכים מותרים, התאמה אריתמטית, זיהוי כפילויות והתאמת רשומות. AI יכול לעזור לפרש ניסוחים משתנים, לזהות רכיבים שעשויים להיות חסרים או לסמן תוכן חריג. החלטות עם השלכות פיננסיות, משפטיות, בטיחותיות או רגולטוריות צריכות לשמור על כללים מפורשים ועל פיקוח אנושי מתאים.
נתבו עבודה, לא רק נתונים
אחרי האימות, התהליך צריך ליצור או לעדכן את הרשומות הנדרשות במערכות העסקיות ולנתב לאנשים רק את הפריטים הנכונים. חשבונית מלאה ומותאמת יכולה להמשיך לתהליך אישור ב-ERP. בקשת הלוואה חלקית יכולה להפעיל בקשה לדף חשבון בנק חסר. מסמך זיהוי ברמת ביטחון נמוכה יכול להיכנס לתור בדיקת ציות עם הקובץ המקורי, השדות שחולצו, קודי הסיבה וההקשר הרלוונטי של הלקוח.
כאן הערך העסקי מצטבר. המטרה היא לא לבנות מאגר מסמכים טוב יותר. היא לקצר זמני מחזור, לצמצם מסירות, למנוע הקלדה חוזרת ולתת לצוותים תור חריגים ברור במקום ערימה של קבצים לא מובחנים.
תכננו לחריגים מהיום הראשון
אף תהליך קליטת מסמכים לא יעבד כל הגשה ללא התערבות. קבצים יכולים להיות פגומים, מוגנים בסיסמה, מטושטשים, חלקיים, מזויפים או פשוט מחוץ לפורמט הצפוי. השאלה היא אם המקרים האלה גלויים, ניתנים להסבר וקלים לפתרון.
בנו חוויית בדיקה עם אדם בלולאה לחריגים. הבודקים צריכים לראות את המסמך המקורי לצד הערכים שחולצו, מחווני הביטחון, כשלי האימות והרשומה הרלוונטית ממערכת הרשומה. הם צריכים להיות מסוגלים לתקן שדות, לבחור סיבת פתרון, לבקש מידע חסר או לדחות את ההגשה בלי לעבור בין חמש אפליקציות.
נתוני החריגים הם גם לולאת המשוב התפעולית. עקבו אחר הסיבות לכשל מסמכים: איכות תמונה ירודה, פורמט לא נתמך, עמודים חסרים, ספק לא מותאם, מספר חשבון סותר, הגשה כפולה או רמת ביטחון נמוכה בחילוץ. האותות האלה מראים אם כדאי לשפר את ההנחיות ללקוחות, להתאים כללים, לאמן מחדש מודל, להוסיף סוג מסמך חדש או לשנות טופס במעלה הזרם.
אבטחה וציות הם דרישות ארכיטקטורה
קליטת מסמכים כרוכה לעתים קרובות במידע אישי מזהה, נתונים פיננסיים, מידע רפואי, חוזים או רשומות פנימיות חסויות. אי אפשר להוסיף אבטחה אחרי שהוכחת ההיתכנות של החילוץ עובדת.
השתמשו בבקרות גישה בהרשאה מינימלית, בהצפנה בתעבורה ובמנוחה, בלוגי ביקורת, במדיניות שמירת מידע ובגבולות נתונים ברורים בין לקוחות או יחידות עסקיות. הגדירו היכן נשמרים המסמכים המקוריים, כמה זמן הם נשמרים, מי יכול לגשת אליהם ואם מותר לשירותי AI של צד שלישי להשתמש בנתונים שחולצו. בסביבות מפוקחות, הדרישות עשויות לכלול גם מיקום נתונים, בקרות הסכמה, מסלולי ביקורת בלתי ניתנים לשינוי ונהלי בדיקה מתועדים.
שכבת האינטגרציה ראויה לתשומת לב שווה. APIs ומחברים צריכים ניהול מאובטח של אישורי גישה, התנהגות בניסיונות חוזרים, בקרות אידמפוטנטיות, ניטור שגיאות ודרך להתאים רשומות כשמערכות במורד הזרם אינן זמינות. תהליך שמחלץ נתונים במדויק אבל יוצר רשומות כפולות ב-ERP הוא לא אוטומציה מוכנה לייצור.
מדדו תוצאות שהתפעול באמת מרגיש
מדדו יותר מדיוק החילוץ. הדיוק שימושי, אבל הוא לא אומר להנהלה אם התהליך צמצם עבודה או שיפר את רמות השירות. קבעו נקודת בסיס לפני הפריסה ועקבו אחר מדדים כמו הזמן מקבלה ועד החלטה, שיעור העיבוד הישיר (Straight-through), שיעור החריגים, זמן טיפול ממוצע, נפח עבודה חוזרת, גיל הצבר ועלות למסמך מעובד.
פלחו את התוצאות לפי סוג מסמך, ערוץ, קבוצת לקוחות וסיבת חריג. שיעור עיבוד ישיר כולל של 90% יכול להסתיר תהליך חלש בקטגוריית מסמכים בעלת ערך גבוה. לחלופין, שיעור אוטומציה נמוך יותר עדיין יכול לספק ROI חזק אם הוא מסיר את השלבים החוזרים ביותר ומציג לבודקים תיקים נקיים וממולאים מראש.
השקה בשלבים היא בדרך כלל המסלול הנכון. התחילו בתהליך בנפח גבוה עם כללים ברורים וכאב מדיד, ואז הרחיבו לסוגי מסמכים נוספים ולהחלטות מורכבות יותר. Invatechs ניגשת לעבודה הזו כאספקת תוכנה מחוברת: אפיון, ארכיטקטורה, אימות בפיילוט, אינטגרציה לייצור, QA, ניטור ואופטימיזציה שוטפת.
המבחן המעשי פשוט: כשמסמך מגיע, האם העסק יכול לפעול לפיו מהר יותר, עם פחות מגעים ידניים ובקרות חזקות יותר? בנו לקראת התוצאה הזו, וקליטת המסמכים תהפוך ליכולת תפעולית אמינה ולא לעוד תיבת דואר שהצוות שלכם צריך לנהל.