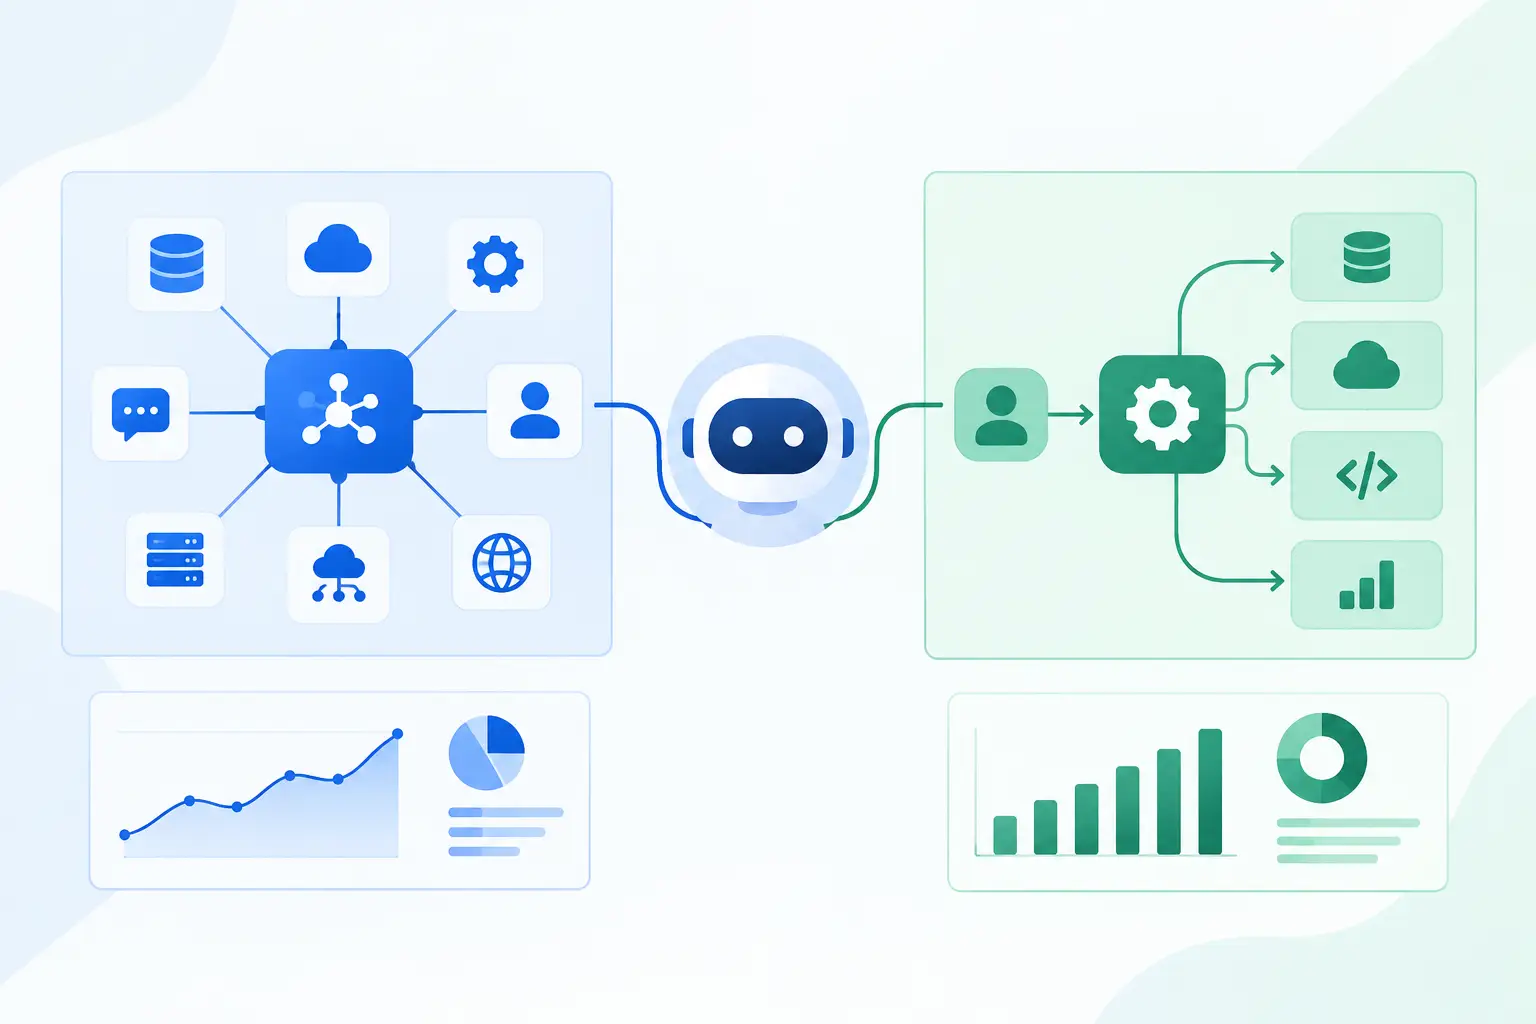
רוב פרויקטי ה-AI נתקעים באותה נקודה: המודל יודע לענות על שאלות, אבל לא יכול להשלים את העבודה בבטחה. הוא לא יכול לשלוף את רשומת הלקוח הנכונה, לפתוח קריאה, להתאים חשבונית או להפעיל תהליך עבודה מאושר בלי חיבור מבוקר למערכות שבהן העבודה באמת מתבצעת. פלטפורמות שרתי MCP סוגרות את הפער הזה בכך שהן נותנות לאפליקציות AI דרך מובנית לגלות כלים, מקורות נתונים ויכולות תפעוליות מאושרים ולהשתמש בהם.
בחברות עם תהליכים מורכבים, זו בעיקר לא החלטה על פרוטוקול. זו החלטה של ארכיטקטורה וממשל. הפלטפורמה הנכונה יכולה להפוך עוזר AI לשכבה תפעולית מועילה על פני ה-CRM, ה-ERP, מוקד התמיכה, מאגרי המסמכים והאפליקציות הפנימיות. הגישה השגויה עלולה ליצור עוד משטח אינטגרציה לא מנוהל, עם הרשאות לא ברורות, יכולת ביקורת חלשה ותחזוקה יקרה.
מה פלטפורמות שרתי MCP עושות בפועל
Model Context Protocol, או MCP, הוא תקן לחיבור לקוחות AI ליכולות חיצוניות. שרת MCP יכול לחשוף כלים, משאבים ופרומפטים שאפליקציית AI יכולה להשתמש בהם בתוך גבולות מוגדרים. כלי יכול לחפש חשבון, להגיש בקשת שירות, לחשב הצעת מחיר או להפעיל תהליך עבודה. משאב יכול לספק תיעוד מדיניות, נתוני מוצר או הקשר תפעולי מאושר.
פלטפורמת שרתי MCP היא השכבה שעוזרת לצוותים לבנות, לארח, לנהל, לאבטח, לנטר ולהפיץ את השרתים האלה. חלק מהפלטפורמות מתמקדות בכלי פיתוח ובבדיקות מקומיות. אחרות מספקות פריסה מרוחקת, אימות, בקרות גישה, תיעוד, ניהול קטלוג וממשל ברמת הארגון כולו. צוותים ארגוניים עשויים גם לבנות פלטפורמה פנימית סביב הענן, ה-API gateway, ספק הזהויות ומערך הנראות הקיימים שלהם.
ההבחנה חשובה. הדגמה של שרת MCP בודד אפשר לבנות במהירות. סביבת ייצור עם כמה סוכנים, מערכות עסקיות, תפקידי משתמשים, דרישות ביקורת וממשקי API משתנים צריכה הרבה יותר מנקודת קצה שעובדת.
למה בחירת הפלטפורמה חשובה בייצור
אינטגרציית API מסורתית חושפת נקודות קצה דטרמיניסטיות לאפליקציות שפועלות לפי זרימות מתוכנתות. סוכני AI מביאים מודל תפעולי שונה. המודל מחליט איזה כלי זמין לקרוא, על סמך בקשת המשתמש וההקשר שהוא מקבל. הגמישות הזו בעלת ערך, אבל היא דורשת בקרות תפעוליות הדוקות יותר.
קחו לדוגמה סוכן לתפעול תמיכה. ייתכן שהוא צריך לחפש בהיסטוריית הלקוח, לבדוק קריאות פתוחות, לשלוף תנאי חוזה, לנסח תשובה ולפתוח הסלמה. כל פעולה יכולה להועיל. אבל לא כל משתמש, בקשה או רמת ודאות צריכים לאפשר כל פעולה.
לכן פלטפורמה מוכנה לייצור חייבת לתמוך ביותר מקישוריות. היא צריכה לתמוך בהגדרות כלים ברורות, בהרשאות מודעות-זהות, בצמצום נתונים, בתיעוד פעולות, בטיפול בכשלים ובאישור אנושי היכן שהתהליך העסקי דורש זאת. הבקרות האלה רלוונטיות במיוחד בשירותים פיננסיים, בתהליכים הסמוכים לתחום הבריאות, בביטוח, בתפעול משפטי ובכל סביבה שבה לפעולה שגויה יש מחיר אמיתי.
המטרה היא אוטומציה מוחשית, לא הייפ AI גנרי. שכבת ה-AI צריכה לפעול בתוך מערכת שהופכת עבודה מאושרת למהירה יותר, עקבית יותר וקלה יותר למדידה.
היכולות שכדאי להעריך
אין בחירה אחת שהיא הטובה ביותר לכולם מבין פלטפורמות שרתי MCP. ההתאמה הנכונה תלויה במערכות הקיימות שלכם, במערך האבטחה, ביכולת ההנדסית ובסוג העבודה שאתם רוצים שהסוכנים יבצעו. ועדיין, כמה יכולות צריכות להיות בלתי ניתנות למשא ומתן ביישום רציני.
זהות, אימות והרשאות
התחילו בזהות. הפלטפורמה צריכה להשתלב במודל האימות הקיים שלכם, ולא ליצור מערכת פרטי גישה מבודדת. בארגונים רבים פירוש הדבר תמיכה ב-SSO ארגוני, בזהויות שירות, בהחלפת טוקנים ובבקרת גישה מבוססת תפקידים.
ההרשאות צריכות להיות מפורטות יותר מ“הסוכן יכול לגשת ל-Salesforce” או “העוזר יכול להשתמש ב-ERP”. הגדירו הרשאות ברמת הכלי והפעולה. ייתכן שסוכן יורשה לקרוא סטטוס חשבון אבל לא לשנות תנאי תשלום. ייתכן שהוא יכין מייל יוצא אבל יידרש לאישור מנהל לפני השליחה.
היכן שאפשר, שמרו את זהות המשתמש המבקש ואת ההרשאות שלו לאורך כל תהליך העבודה. כך פוחת הסיכון שחשבון שירות בעל הרשאות רחבות יהפוך לקיצור דרך שעוקף את בקרות הגישה הרגילות.
תכנון כלים ואיכות API
MCP לא מתקן אינטגרציה מתוכננת גרוע. אם ה-API שמתחת אינו עקבי, אינו מתועד, רחב מדי או תלוי באוטומציית מסך שבירה, חוויית הסוכן לא תהיה אמינה.
לכלים טובים יש מטרה צרה ומפורשת. את `GetCustomerAccount` קל יותר לשלוט ולאמת מאשר כלי שאילתות כללי למסד נתונים. `CreateRefundRequest` עם שדות חובה ומצב אישור מוגדר בטוח יותר מגישה בלתי מוגבלת למערכת תשלומים.
גם תיאורי הכלים חשובים, כי לקוח ה-AI משתמש בהם כדי להחליט מתי ואיך לקרוא ליכולת. צוותי הנדסה צריכים להתייחס להגדרות האלה כחלק מממשק המוצר. הן דורשות ניהול גרסאות, כיסוי בדיקות, תגובות שגיאה ברורות ובעלים.
נראות ומסלולי ביקורת
כשתהליך עבודה מבוסס AI נכשל, הצוותים צריכים לדעת אם המודל בחר בכלי הלא נכון, שלח קלטים לא תקינים, קיבל שגיאה ממערכת בהמשך השרשרת או נתקל בבעיית הרשאה. פלטפורמה צריכה לתעד קריאות כלים, מטא-דאטה של בקשות, סטטוס תגובה, זמן תגובה ומזהי קורלציה שמקשרים את פעילות הסוכן ללוגים הקיימים של האפליקציות.
רשומות הביקורת צריכות לענות על שאלות מעשיות: מי יזם את הבקשה? אילו סוכן ומודל היו מעורבים? לאילו נתונים ניגשו? איזו פעולה הוצעה או בוצעה? האם אדם אישר אותה? מה השתנה במערכת הרשומה?
הנראות הזו הכרחית לתגובה לאירועים, לאופטימיזציה של תהליכים ולבדיקות ציות. היא גם נותנת למנהלי התפעול ראיות אם האוטומציה באמת מצמצמת עבודה או רק מעבירה אותה לתור חדש.
פריסה וניהול מחזור חיים
פלטפורמה צריכה להתאים לאופן שבו הארגון שלכם פורס תוכנה. עבור צוותים מסוימים, אירוח מנוהל מקצר את הזמן לפיילוט. עבור אחרים, רשת פרטית, דרישות למיקום הנתונים או מדיניות אבטחה פנימית מחייבים פריסה בסביבת ענן מבוקרת.
העריכו איך הפלטפורמה מטפלת בהפרדת סביבות, בניהול סודות, בשינויי הגדרות, בחזרה לגרסאות קודמות, בבדיקות תקינות ובשדרוגי תלויות. שרת MCP שמחובר למערכות ייצור צריך לעבור בין פיתוח, staging וייצור באותה משמעת כמו כל שירות קריטי אחר לעסק.
ממשל בין צוותים
ככל שאימוץ MCP גדל, סביר שיופיעו מחברים כפולים וריבוי כלים לא מבוקר. צוות מוצר אחד עשוי לחשוף נתוני לקוחות באופן שונה מצוות אחר. כמה סוכנים עשויים לקרוא לכלים חופפים עם כללים עסקיים לא עקביים.
קטלוג משותף, מודל בעלות, תהליך סקירה ותקן שמות עוזרים למנוע זאת. הממשל לא צריך להאט כל ניסוי, אבל הוא חייב לזהות אילו שרתים מאושרים לשימוש בייצור ומי אחראי על כל אחד מהם.
לבנות, לקנות או לשלב?
פלטפורמת MCP מנוהלת יכולה להאיץ הטמעה ראשונית כשמקרה השימוש תחום והארגון לא צריך התאמה אישית נרחבת. היא יכולה לספק אירוח, אימות בסיסי ונראות תפעולית בלי לדרוש מצוות פנימי לבנות כל שירות תומך.
פיתוח מותאם הוא לעיתים קרובות הבחירה הטובה יותר כשהערך שלכם טמון בתהליכי עבודה קנייניים, בכללי תחום מורכבים, במקורות נתונים פרטיים או באינטגרציה עם מערכות ותיקות. שרת מותאם יכול לאכוף לוגיקה עסקית ישירות במקום לחשוף ממשקי API גולמיים ללקוח AI. הוא גם מאפשר לצוותים להתאים את הבקרות לדרישות האבטחה והציות הקיימות.
בפועל, ארגונים רבים משתמשים בגישה משולבת. הם מאמצים פרוטוקול סטנדרטי ורכיבי פלטפורמה נבחרים, ובונים מחברים מותאמים למערכות שמבדלות את התפעול שלהם. כך הארכיטקטורה נשארת גמישה בלי לכפות על תהליכי הליבה אינטגרציות גנריות.
מסלול מעשי להטמעה
התחילו בתהליך עבודה אחד שבו הערך העסקי והגבולות ברורים. מועמדים טובים הם קליטת מסמכים, מיון פניות תמיכה, מחקר חשבונות, סיוע בנהלים פנימיים, הכנת הצעות מחיר או טיפול בחריגים. הימנעו מלהתחיל במנדט רחב כמו “לתת ל-AI גישה לכל נתוני החברה”.
מפו את התהליך הקיים לפני שמתכננים כלים. זהו את מערכת הרשומה, הקלטים הנדרשים, כללי ההחלטה, החריגים, האישורים והתוצאה המדידה. לאחר מכן חשפו רק את היכולות המינימליות הנדרשות לגרסה הראשונה. כלים לקריאה בלבד הם לעיתים קרובות צעד ראשון מתאים, ואחריהם פעולות טיוטה ולבסוף פעולות כתיבה מבוקרות.
בדקו את הסוכן מול בקשות מציאותיות, כולל מידע חלקי, הוראות סותרות, משתמשים לא מורשים, השבתות של מערכות בהמשך השרשרת וניסיונות לגרום לפעולות לא בטוחות. ה-QA צריך לכסות גם את שרת ה-MCP וגם את תהליך העבודה מקצה לקצה. כלי שעובד מצוין בבידוד עדיין יכול להוביל לתוצאות עסקיות גרועות כשמשתמשים בו ברצף הלא נכון.
לבסוף, קבעו מדדים תפעוליים לפני ההשקה. עקבו אחרי שיעור השלמה, שיעור העברה לאדם, זמן שנחסך, שיעור שגיאות כלים, שיעור אישורים וכל מדד איכות ספציפי לתהליך העבודה. המדדים האלה יוצרים בסיס לשיפור פרומפטים, כלים, מדיניות ותכנון תהליכים.
התייחסו ל-MCP כאל ממשק תפעולי
יישומי ה-MCP החזקים ביותר לא ממצבים את ה-AI כחוויית צ'אט נפרדת. הם מתייחסים אליו כאל ממשק תפעולי ליכולות עסקיות מנוהלות. כלומר, שכבת השרת מתוכננת סביב משימות אמיתיות, שכבת הנתונים מכבדת את הבקרות הקיימות, והאוטומציה מוכנסת בשלבים שהעסק יכול לתקף.
עבור ארגונים שמוכנים להתקדם מעבר להדגמות AI, השאלה המועילה איננה לאיזו פלטפורמה יש את רשימת הפיצ'רים הארוכה ביותר. השאלה היא איזו ארכיטקטורה מאפשרת לצוותים שלכם לחבר AI לעבודה בעלת ערך תוך שמירה על שליטה באבטחה, באיכות ובשינויים. התחילו בתהליך עבודה שהמפעילים שלכם כבר מבינים, הוכיחו את התוצאה, והתרחבו משם.