עוזר AI שעונה על שאלות מתוך מסמך מדיניות הוא שימושי. עוזר שיכול לשלוף רשומת חשבון, לאמת כללי אישור, לפתוח פנייה ולהשאיר עקבות ניתנים לביקורת יכול לשנות את האופן שבו עסק פועל. כאן ההחלטה בין MCP ל-function calling הופכת לשאלה ארכיטקטונית, ולא להשוואה בין יכולות מודל.
שתי הגישות מאפשרות למודלי שפה גדולים לעבוד מול תוכנה מעבר לחלון הצ'אט. שתיהן יכולות להפעיל סוכנים מתקדמים. ההבדל המעשי הוא באופן שבו הארגון שלכם מגדיר, חושף, מנהל וממחזר את האינטגרציות האלה כש-AI עובר מפיילוט לפרודקשן.
MCP מול Function Calling: ההבדל המהותי
Function calling היא יכולת שמציעים ספקי מודלי AI רבים. האפליקציה מספקת למודל סט מוגדר של כלים, שלרוב מתוארים באמצעות שם, מטרה וסכמת קלט. כשהמודל קובע שנדרש כלי, הוא מחזיר בקשה מובנית. האפליקציה שלכם מאמתת את הבקשה, קוראת ל-API או לשירות הפנימי הרלוונטי ומחזירה את התוצאה למודל.
לדוגמה, קופיילוט תמיכה עשוי לקבל פונקציות בשם `get_customer`, `search_open_cases` ו-`create_follow_up_task`. המודל בוחר פונקציה וממלא את הארגומנטים שלה. האפליקציה נשארת אחראית לאימות זהות, לוולידציה, להרצה, לטיפול בשגיאות ולתוצאה הסופית שמוצגת למשתמש.
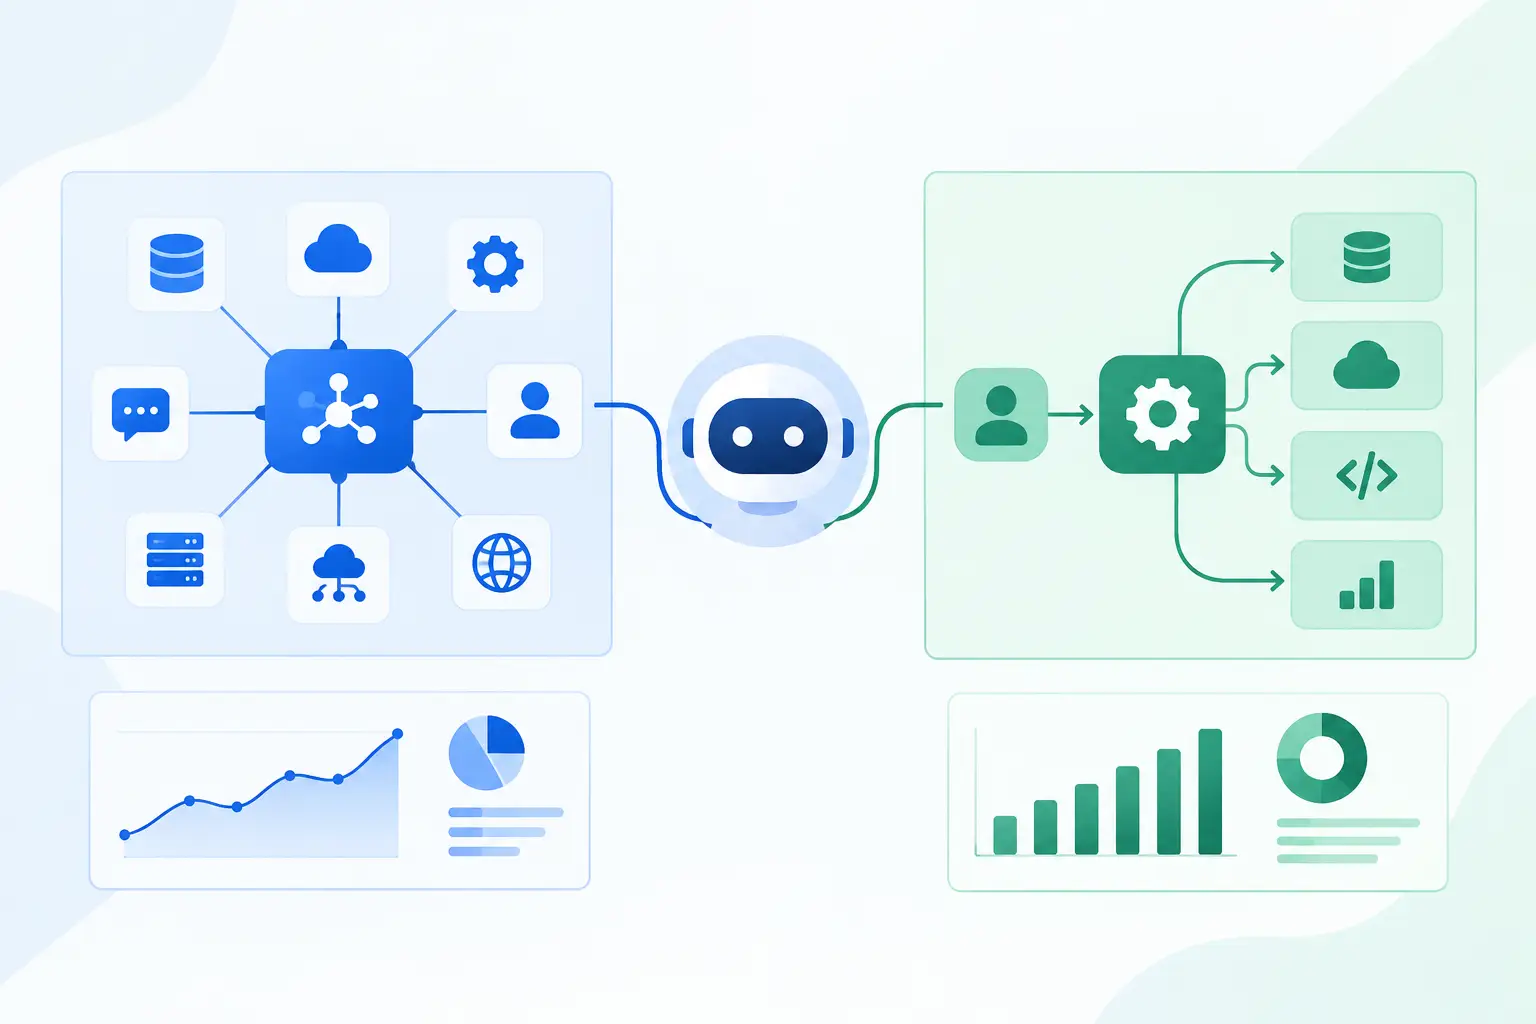
Model Context Protocol, או MCP, הוא פרוטוקול לחיבור לקוחות AI לכלים חיצוניים, למשאבים וליכולות פרומפט באמצעות שרתים סטנדרטיים. במקום להגדיר כל כלי ישירות בתוך כל אפליקציית AI, צוותים יכולים לחשוף יכולות מאושרות דרך שרת MCP. לקוח תואם MCP יכול לגלות את היכולות האלה ולהשתמש בהן דרך הפרוטוקול.
ההבחנה פשוטה: function calling היא בדרך כלל תבנית ברמת האפליקציה, שבה המודל מבקש לבצע פעולה. MCP הוא תקן אינטגרציה שיכול לארוז ולחשוף יכולות עבור כמה לקוחות AI. הם לא סותרים זה את זה. בתכנונים רבים בפרודקשן, לקוח AI משתמש ב-MCP כדי לגלות כלים, והמודל משתמש ב-function calling כדי לבחור בהם ולהפעיל אותם.
מתי Function Calling מתאים יותר
Function calling הוא לרוב הבחירה הנכונה כשתהליך העבודה צר, מבוקר ובבעלות צוות אפליקציה אחד. הוא מצמצם את מספר החלקים הנעים. אם מוצר צריך יכולת AI שבודקת סטטוס הזמנה, יוצרת טיוטת תשובה או שולפת נתונים מ-API פנימי אחד, רישום ישיר של סט קטן של פונקציות יכול להיות מהיר ואפקטיבי.
הוא גם נותן לצוותי מוצר שליטה מדויקת בחוויה. האפליקציה יכולה לחשוף רק את הפונקציות שרלוונטיות למסך מסוים, לתפקיד משתמש או לשלב בתהליך העבודה. אנליסט תביעות לא אמור לראות את אותן פעולות תפעוליות כמו מנהל חיובים, גם אם שניהם משתמשים באותו מודל.
הגישה הזו עובדת טוב במיוחד כשהגדרות הכלים יציבות ולמוצר כבר יש שכבת שירותי backend בשלה. שכבת התזמור של ה-AI יכולה לקרוא לשירותים קיימים במקום להוסיף עוד ממשק אינטגרציה.
המחיר מתגלה כשמקרי השימוש מתרחבים. הגדרות כלים עלולות להשתכפל בין מוצרים, סוכנים וצוותים. לוגיקת אימות הזהות עלולה להתפצל. עוזר אחד עשוי לפרש רשומות לקוח אחרת מעוזר אחר, כי לכל אחד יש עטיפה משלו סביב אותה נקודת קצה ב-CRM. הממשל נעשה קשה יותר כשהאינטגרציות משובצות בכמה בסיסי קוד ופרומפטים.
Function calling אינו פחות מאובטח כברירת מחדל. הוא הופך לקשה לניהול כשארגונים מתייחסים אליו כקיצור דרך שעוקף ארכיטקטורת תוכנה. כל פעולה מבוקשת עדיין דורשת הרשאה בצד השרת, ולידציית סכמה, בקרות idempotency, תיעוד ואכיפה של כללים עסקיים.
היכן MCP יוצר מינוף תפעולי
MCP מביא את הערך הרב ביותר כשיכולות AI צריכות להיות משותפות לכמה לקוחות, סוכנים או תהליכי עבודה. חשבו על חברה עם עוזר תפעול פנימי, קופיילוט לתמיכת לקוחות וחוויית AI שמשובצת במוצר. ייתכן שכל השלושה צריכים גישה לרשומות CRM נבחרות, למאגרי מסמכים, לנתוני ERP ולפעולות בתהליכי עבודה.
בלי שכבת אינטגרציה משותפת, כל חוויה עלולה לבנות מחברים משלה. התוצאה היא עבודת פיתוח כפולה והתנהגות לא עקבית. עם שרת MCP מתוכנן היטב, צוותים יכולים לחשוף יכולות עסקיות מאושרות פעם אחת ולהנגיש אותן ללקוחות AI מורשים תחת חוזה משותף.
זה לא אומר לחשוף גישה גולמית לכל מערכת. שרת MCP בפרודקשן צריך לייצג פעולות עסקיות בטוחות, ולא פשוט לשקף כל טבלה במסד הנתונים או כל נקודת קצה ב-API של ספק. לדוגמה, `get_account_health_summary` בדרך כלל בטוח ושימושי יותר מגישה בלתי מוגבלת לכל אובייקטי ה-CRM. `submit_invoice_for_review` עדיף על פעולת כתיבה גנרית מול פלטפורמת כספים.
התכנון הזה שומר את הכללים העסקיים קרוב לשכבת האינטגרציה. השרת יכול לאכוף בדיקות הרשאה, לסנן שדות רגישים, להחיל גבולות בין tenants, לדרוש אישור לפעולות בעלות השלכות ולהפיק אירועי ביקורת עקביים. הוא יכול גם לבודד שינויים בממשקי API חיצוניים, כך שלא כל אפליקציות ה-AI יצטרכו להתעדכן בבת אחת.
בחברות עם תפעול מורכב, השימוש החוזר הזה הוא היתרון המרכזי של MCP. הוא הופך ניסויי AI מבודדים לגישה מנוהלת למערכות שבהן העבודה באמת מתבצעת.
שאלת האבטחה חשובה יותר מהפרוטוקול
לא MCP ולא function calling הופכים מערכת AI לבטוחה בפני עצמם. הסיכון העיקרי הוא מתן סמכות רחבה למערכת הסתברותית על תהליכים עסקיים דטרמיניסטיים, בלי מספיק בקרה סביבה.
אסור לסמוך על מודל שיחליט בעצמו אם הוא מורשה לאשר תשלום, לשנות את תנאי החוזה של לקוח או לגשת לרשומות מוגנות. ההחלטות האלה שייכות ללוגיקת האפליקציה ולשכבות אכיפת המדיניות. המודל יכול להציע פעולה, לאסוף מידע ולבחור מתוך כלים מאושרים. המערכות שלכם הן שצריכות לקבוע אם הפעולה מותרת ואם היא דורשת בדיקה אנושית.
בשתי הארכיטקטורות, בקרות פרודקשן צריכות לכלול אישורי גישה בהרשאה מינימלית, העברה של זהות המשתמש וה-tenant, סכמות קלט קפדניות, סינון פלט, הגבלות קצב, תיעוד ביקורת וטיפול ברור בבקשות שנכשלו או שחזרו על עצמן. פעולות כתיבה דורשות אמצעי הגנה נוספים. השתמשו בשלבי אישור לפעולות בעלות השפעה גבוהה, במפתחות idempotency למניעת כפילויות ובמצבי תהליך עבודה שהופכים את האישורים לגלויים.
MCP מוסיף אחריות ממשל ספציפית: בחירת שרתים וגילוי כלים. צוותים צריכים מאגר מהימן או מסלול פריסה מבוקר לשרתי MCP. לקוח AI לא אמור להתחבר לשרת לא מוכר רק כי הוא מפרסם כלים שימושיים. התייחסו לשרתי MCP כאל שירותי אינטגרציה בפרודקשן, הכפופים לסקירת קוד, לבדיקות אבטחה, לניהול גרסאות, לניטור ולסטנדרטים של בעלות.
בחרו לפי מודל התפעול
ההחלטה הנכונה תלויה פחות במספר הכלים ויותר באופן שבו הארגון שלכם מתכנן להפעיל AI.
השתמשו ב-function calling ישיר כשצוות מוצר אחד אחראי על תהליך עבודה תחום, הפעולות הזמינות מעטות ולוגיקת האינטגרציה כנראה לא תשמש במקום אחר. זה מסלול מעשי לאוטומציה ממוקדת וליכולות מוצר מוקדמות.
השתמשו ב-MCP כשכמה לקוחות AI צריכים גישה לאותן יכולות מבוקרות, כשאתם רוצים שהאינטגרציות יהיו ניתנות לגילוי תחת תקן משותף, או כשמערכות עסקיות דורשות גבול ממשל פורמלי. הוא רלוונטי במיוחד לארגונים שבונים פלטפורמת AI פנימית ולא עוזר בודד.
ארכיטקטורה היברידית היא לרוב התשובה ההגיונית ביותר. אפליקציה יכולה לשמור על קריאות פונקציה ישירות לפעולות שספציפיות לחוויה, ולהשתמש בשרתי MCP ליכולות ארגוניות משותפות כמו שליפת ידע, גישה ל-CRM, עיבוד מסמכים או הפעלת תהליכי עבודה. כך הפלטפורמה המרכזית לא הופכת לצוואר בקבוק, ובמקביל מצטמצמים מחברים כפולים.
תכננו כלים סביב תוצאות עסקיות
איכות אינטגרציית AI נקבעת לפי חוזה הכלי, לא לפי השאלה אם היא משתמשת ב-MCP או ב-function calling. כלים שתוכננו גרוע מאלצים את המודל לקבל יותר מדי החלטות, חושפים נתונים מיותרים ויוצרים מצבי כשל עמומים.
התחילו מתוצאה תפעולית מוגדרת. אם המטרה היא לקצר את זמן הטיפול בפניות תמיכה, זהו את הפעולות השימושיות הקטנות ביותר: שליפת הקשר הלקוח, חיפוש הנחיות מדיניות רלוונטיות, ניסוח תשובה ופתיחת הסלמה כשרמת הביטחון נמוכה. לכל כלי צריכים להיות מטרה צרה, קלטים מפורשים, פלטים צפויים והודעות שגיאה בעלות משמעות.
הימנעו מכלים שמבקשים מהמודל להרכיב מזהים פנימיים מסובכים, לבנות שאילתות בלתי מוגבלות או להסיק כללי מדיניות קריטיים מטקסט חופשי. הכניסו את הכללים האלה לשירותים שאפשר לבדוק. המודל יעיל בפרשנות שפה ובתיאום שלבים. הוא לא תחליף ללוגיקת הרשאות, לבקרות חשבונאיות או למנועי תהליכי עבודה דטרמיניסטיים.
הבדיקות צריכות לשקף תנאי תפעול אמיתיים. בדקו בקשות משתמש שגויות, רשומות חלקיות, נתונים לא עדכניים, כשלי הרשאה, חריגות זמן ב-API, הגשות כפולות וניסיונות prompt injection. מדדו יותר מאיכות התשובה. עקבו אחר שיעור ההשלמה, שיעור ההסלמה, הזמן שנחסך, שיעור השגיאות, שיעור כשלי הכלים וההשפעה העסקית של תהליך העבודה שהושלם.
בנו לשינוי, לא רק לדמו
ארכיטקטורת אינטגרציית AI תשתנה ככל שמודלים, ספקים ומערכות פנימיות מתפתחים. המטרה היא לא לנחש איזה תקן ינצח. המטרה היא למנוע מתוכנית האוטומציה שלכם להיות תלויה בפרומפטים שבירים ובמחברים חד-פעמיים.
שמרו את הלוגיקה העסקית מאחורי שירותים יציבים. הגדירו בעלות לכל כלי ומחבר. נהלו גרסאות של ממשקים באופן מכוון. הפרידו בין הרשאות קריאה להרשאות כתיבה. שמרו על יכולת תצפית לאורך כל הדרך, מבקשת המשתמש דרך החלטת המודל, הפעלת הכלי ותגובת המערכת במורד הזרם ועד התוצאה הסופית.
עבור חברות שמתקדמות מעבר ליכולות AI מבודדות, MCP יכול לספק שכבת סטנדרטיזציה שימושית. Function calling נשאר מנגנון הרצה יעיל בתוך אפליקציות. הבחירה הטובה יותר היא זו שמאפשרת לצוות שלכם לספק אוטומציה מוחשית, תוך שמירה על שליטה בנתונים, בהחלטות ובסיכון התפעולי.
התחילו מתהליך עבודה אחד שבו לעיכובים, לעבודה כפולה או למידע מפוצל יש עלות מדידה. בנו את האינטגרציה המנוהלת הקטנה ביותר שיכולה לשפר אותו, ואז השתמשו בתוצאות כדי להחליט אילו יכולות ראויות להפוך לתשתית משותפת.