סוכן AI שימושי כמעט אף פעם לא מוגבל ביכולת שלו להפיק טקסט. הוא מוגבל במה שהוא יכול לגשת אליו בבטחה, בפעולות שהוא יכול לבצע ובשאלה אם העסק יכול לסמוך על התוצרים שלו. מחברי AI מאובטחים פותרים את הבעיה התפעולית הזו בכך שהם נותנים ל-AI גישה מבוקרת למערכות שבהן העבודה מתבצעת בפועל - בלי להפוך נתונים רגישים, הרשאות או לוגיקה עסקית לסיכון לא מנוהל.
בחברות שפועלות על פני CRM, ERP, פלטפורמת תמיכה, מאגר מסמכים, כלי כספים ומסד נתונים פנימי, זה ההבדל בין דמו מבטיח לתוכנה שעובדת. עוזר שיכול לסכם מדיניות הוא מועיל. עוזר שיכול לשלוף את רשומת הלקוח הנכונה, לאמת הרשאה, לפתוח תיק תואם מדיניות ולתעד כל פעולה יכול לשנות תהליך עבודה שלם.
למה אינטגרציות AI נכשלות אחרי אב הטיפוס
רוב אבות הטיפוס המוקדמים של AI מתוכננים סביב שאלה צרה: האם המודל מבין מסמך, מסווג קריאה או מנסח תשובה? השאלה הזו חשובה, אבל היא משאירה בחוץ את דרישות הייצור הקשות יותר.
מערכת בייצור חייבת לקבוע איזו זהות מגישה בקשה, לאילו נתונים הזהות הזו רשאית לגשת, אילו פעולות מותר ל-AI לבצע ואיך אפשר לבדוק כל החלטה בדיעבד. היא גם צריכה להתמודד עם שינויים במערכות המקור, רשומות חלקיות, כשלי API, מגבלות קצב וכללים עסקיים סותרים. אלה בעיות הנדסיות, לא בעיות של כתיבת פרומפטים.
דפוס הכשל הנפוץ הוא מחבר שנבנה למהירות ולא לשליטה. חשבון שירות רחב מקבל גישה לפלטפורמה שלמה. נתונים נמשכים לתהליך AI עם סינון חלש. המודל מקבל יותר הקשר ממה שהוא צריך, והפעולות שלו לא מוגבלות על ידי מסלול אישור ברור. התהליך אולי עובד בבדיקה מבוקרת, אבל לצוותי האבטחה, הציות והתפעול יש סיבות טובות לעצור אותו לפני הפריסה.
הגישה הנכונה היא לא למנוע מ-AI גישה למערכות עסקיות. היא לתכנן את שכבת הגישה כחלק מרכזי בארכיטקטורה.
מה מחברי AI מאובטחים עושים בפועל
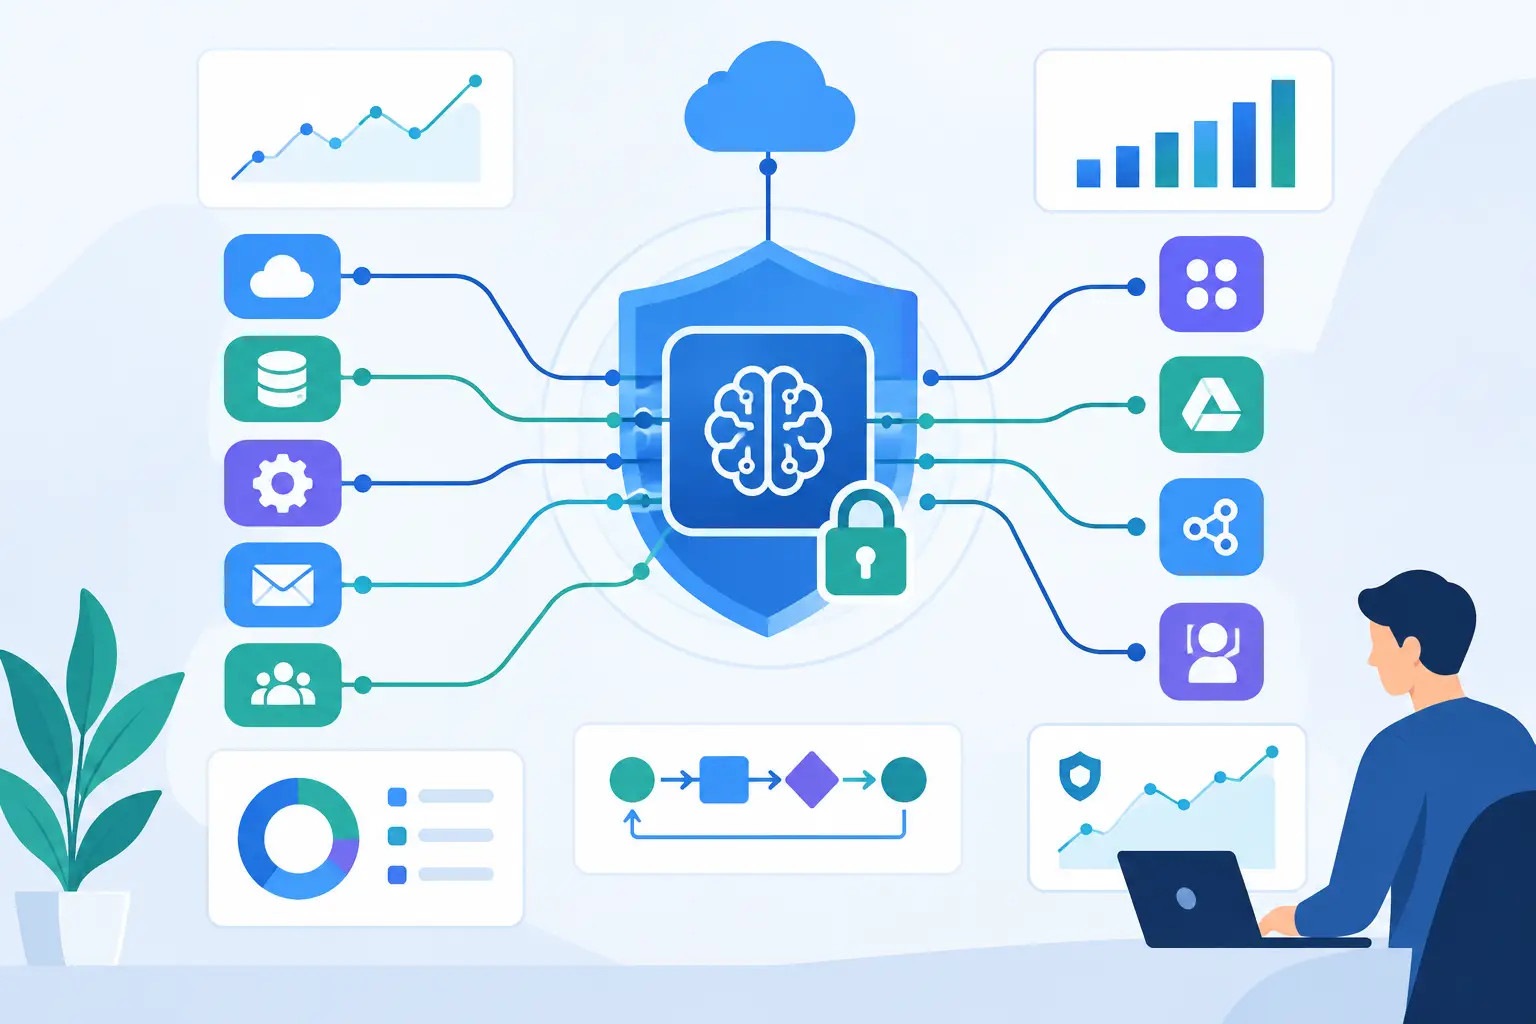
מחברי AI מאובטחים הם שכבות אינטגרציה מבוקרות בין אפליקציית AI או סוכן לבין המערכות העסקיות. הם שולפים מידע מאושר, מבצעים פעולות מוגדרות בצמצום, מחילים כללי זהות והרשאות ויוצרים רשומת ביקורת של מה שקרה.
מחבר יכול לאפשר לנציג תמיכה מבוסס AI לקרוא את התיקים הפתוחים וסטטוס ההזמנה של לקוח, אבל לא לראות פרטי תשלום. הוא יכול לאפשר לעוזר חיתום לחלץ נתונים מבקשה שהוגשה ולהכין המלצה, תוך דרישה לאישור אנושי לפני שינוי סטטוס פוליסה. הוא יכול לחפש בבסיס ידע פנימי רק בתוך המסמכים הזמינים לעובד שמגיש את הבקשה.
המחבר הוא לא סתם עטיפה ל-API. זה המקום שבו ארגונים מקודדים את הכללים שקובעים אם תהליך AI בטוח מספיק כדי לפעול. זה כולל גבולות נתונים, מגבלות פעולה, דרישות אימות, סטנדרטים לתיעוד וטיפול בשגיאות.
התכנון הזה חשוב כי מודלים הם הסתברותיים. מודל יכול לבחור בכלי הלא נכון, לבקש שדה מיותר או לפרש הוראה עמומה באופן שגוי. שכבת האינטגרציה חייבת להניח שתוצאות כאלה אפשריות ולהגביל את השפעתן.
הבקרות שהופכות מחבר AI למוכן לייצור
אבטחה היא לא יכולת אחת. היא אוסף של בקרות שפועלות יחד על פני האפליקציה, המחבר, מערכת המקור והתהליך התפעולי.
זהות והרשאה מינימלית
כל מחבר צריך מודל זהות ברור. במקרים מסוימים, ה-AI פועל בשם משתמש מחובר ויורש את ההרשאות שלו. במקרים אחרים, הוא פועל כשירות עם תפקיד מוגדר בצמצום. הדפוס הנכון תלוי בתהליך, אבל גישה רחבה וקבועה צריכה להיות החריג.
הרשאה מינימלית פירושה לספק רק את ההרשאות הנדרשות למשימה ספציפית. אם סוכן צריך לבדוק סטטוס חשבונית, לא צריכה להיות לו סמכות לערוך רשומות ספקים או לייצא את כל ספר הזכאים. טוקנים מוגבלים, הרשאות מבוססות תפקיד, אישורי גישה קצרי מועד והפרדת סביבות מצמצמים את החשיפה אם נעשה שימוש לרעה באישור גישה או אם תהליך מתנהג באופן בלתי צפוי.
מזעור נתונים וגבולות שליפה
מערכות AI לא צריכות גישה בלתי מוגבלת כדי לייצר ערך עסקי. בתהליכים רבים, הן צריכות רק תת-קבוצה קטנה של רשומות ושדות.
מחבר מתוכנן היטב מסנן נתונים לפני שהם מגיעים למודל. הוא יכול להגביל תוצאות לפי חשבון, תיק, אזור, סיווג מסמך, טווח תאריכים או תפקיד משתמש. הוא יכול להשחיר שדות רגישים ולהחזיר תצוגה בטוחה עסקית של רשומה במקום אובייקט המקור הגולמי. זה מצמצם סיכון, משפר רלוונטיות ויכול להוריד עלויות עיבוד.
מזעור נתונים חשוב במיוחד בבריאות, בשירותים פיננסיים, בביטוח, בתפעול משפטי ובכל עסק עם חובות סודיות חוזיות. השאלה היא לא אם מודל AI יכול לעבד את המידע. השאלה היא אם המידע הזה נחוץ להחלטה או לפעולה הספציפית.
פעולות מבוקרות ואישור אנושי
הרשאת קריאה והרשאת כתיבה הן קטגוריות סיכון שונות. לסוכן AI שמחפש בבסיס ידע יש פרופיל סיכון שונה מסוכן שמאשר החזרים כספיים, משנה רמות מלאי, שולח תקשורת חיצונית או מעדכן חוזה לקוח.
פעולות בעלות השפעה גבוהה צריכות להיות מוגבלות על ידי כללים מחוץ למודל. מחבר יכול לדרוש קלט מובנה, לאמת את הפעולה המבוקשת מול המדיניות, לאכוף מגבלות הוצאה ולנתב פעולות מסוימות לתור אישור אנושי. הוא גם יכול להבחין בין הכנת טיוטה לביצוע שינוי סופי.
לא כל תהליך צריך אדם בלולאה. דרישת אישור לעדכון סטטוס בסיכון נמוך יכולה למחוק את תועלת היעילות. אבל כשפעולה משפיעה על כסף, על סטטוס ציות, על התחייבויות ללקוחות או על נתונים מפוקחים, שלב אישור הוא לעתים קרובות הפשרה הנבונה.
יכולת ביקורת והחלטות שניתן לעקוב אחריהן
כשמערכת AI נוגעת בתהליכים עסקיים מרכזיים, הצוותים צריכים לענות מהר על שאלות בסיסיות: לאילו נתונים היא ניגשה? לאילו כלים היא קראה? איזו פעולה היא ביצעה? מי אישר אותה? איזו גרסה של התהליך רצה?
מסלול ביקורת צריך לתעד את רצף האירועים בלי לשמור שלא לצורך הקשר רגיש של המודל. המטרה היא יכולת מעקב תפעולית, לא תיעוד גורף. הצוותים צריכים מספיק ראיות כדי לחקור אירוע, להסביר תוצאה, לשפר תהליך ולעמוד בדרישות בדיקה פנימיות או חיצוניות.
כאן גם משמעת אספקה בשלה חשובה. סטנדרטים לתיעוד, ניטור שגיאות, מקרי בדיקה, בקרות שחרור ונהלי אירועים אינם עבודה משנית. הם מה שהופך אינטגרציית AI לניתנת לתחזוקה אחרי שהיא נכנסת לייצור.
בחירות הארכיטקטורה תלויות בתהליך העבודה
אין ארכיטקטורת מחבר אחת שמתאימה לכל חברה. עוזר שירות לקוחות עשוי להזדקק לגישה בזמן אמת ל-CRM ולמערכת הקריאות. תהליך כספים עשוי להשתמש בסנכרון מתוזמן לשכבת נתונים מבוקרת כדי לא להעמיס ישירות על מערכת הנהלת החשבונות. סוכן לעיבוד מסמכים עשוי לשלוף נתונים דרך שירות ייעודי שמחיל מדיניות סיווג ושמירת מידע לפני שהמודל רואה את הקובץ.
חיבורי API ישירים יכולים לספק נתונים עדכניים ותוצאות מהירות, אבל הם דורשים ניהול זהיר של מגבלות קצב, תכנון זמינות ותכנון הרשאות. Middleware או שירות אינטגרציה יכולים לרכז כללים עסקיים ולהקל על ניהול מערכות מרובות במורד הזרם, אבל הם מוסיפים עוד רכיב שצריך להחזיק ולנטר. נתונים משוכפלים יכולים לשפר ביצועים ולבודד מערכות ייצור, אבל הם מכניסים שיקולים של סנכרון ועדכניות.
ההחלטה הנכונה תלויה בזמן התגובה הנדרש, בקריטיות המערכת, ברגישות הנתונים, ביכולות מערכת המקור ובמחיר של תוצאה שגויה. הארכיטקטורה צריכה לנבוע מתרחיש השימוש התפעולי, לא מרשימת יכולות של ספק.
בנו מחברים סביב משימות עסקיות, לא סביב גישה גנרית
אינטגרציות ה-AI החזקות ביותר חושפות יכולות עסקיות ספציפיות במקום לתת לסוכן תפריט רחב של Endpoints גולמיים. במקום לאפשר שאילתות CRM ללא הגבלה, צרו פונקציות כמו `get_customer_case_context`, `find_eligible_accounts` או `create_support_follow_up`. במקום לתת לסוכן גישה לכל פעולה ב-ERP, חשפו את `check_purchase_order_status` או `prepare_inventory_exception_review`.
הגישה הזו משפרת את האמינות כי למודל יש כלים ברורים יותר לבחור מהם. היא משפרת את האבטחה כי לכל כלי יש גבול הרשאות צר. היא גם הופכת את ה-QA למעשי יותר. הצוותים יכולים לבדוק קלטים צפויים, בקשות לא תקינות, כשלי הרשאה ומקרי קצה עבור פונקציה מוגדרת.
ב-Invatechs, זו גישת הייצור שמאחורי עבודת אינטגרציית ה-AI: לחבר את ה-AI לעבודה שמייצרת ערך, ואז להנדס את הבקרות שנדרשות כדי שהעבודה הזו תרוץ באמינות. אוטומציה מוחשית, לא הייפ AI כללי.
מסלול אספקה מעשי למחברים מאובטחים
יישום נכון מתחיל בדרך כלל באפיון התהליך, לא בבחירת המודל. זהו את צוואר הבקבוק הידני, המערכות המעורבות, נקודות ההחלטה, סיווגי הנתונים והתוצאה המדידה. תהליך תמיכה עשוי לכוון לקיצור זמן הטיפול. תהליך תפעולי עשוי לכוון לפחות מסירות ולטיפול מהיר יותר בחריגים. תהליך חיתום עשוי לכוון לבדיקת מסמכים עקבית יותר.
בשלב הבא, הגדירו את מודל הגישה המינימלי הנדרש. החליטו אילו רשומות ושדות נדרשים, אילו פעולות מותרות, אילו משתמשים יכולים להפעיל את התהליך והיכן נדרש אישור אנושי. זו גם הנקודה לשתף את צוותי האבטחה, הציות ובעלי המערכות. המתנה עד לסיום הפיילוט יוצרת עבודה חוזרת ומאטה את הפריסה.
לאחר מכן בנו פיילוט ממוקד עם הרגלים של סביבת ייצור. השתמשו בדפוסי הרשאה אמיתיים, בקלט כלים מובנה, בנתוני בדיקה כשמתאים, בניטור ובהתנהגות כשל ברורה. פיילוט צריך להוכיח יותר מאיכות המודל. הוא צריך להראות שהתהליך יכול לפעול בבטחה בתוך הסביבה של החברה.
אחרי הפריסה, בחנו דפוסי שימוש וחריגים. הגרסה הראשונה חושפת לעתים קרובות כללים עסקיים חסרים, נתוני מקור מבלבלים או ספי אישור מחמירים או מקלים מדי. אופטימיזציה שוטפת היא חלק מהתוכנית. שכבת המחברים צריכה להיות מתוכננת להתפתח ככל שהמערכות, המדיניות ותהליכי העבודה משתנים.
המדד האמיתי להצלחה
מחבר מאובטח מצליח כשאנשים מפסיקים להתייחס לתהליך ה-AI כניסוי נפרד. הוא הופך לחלק מהמודל התפעולי: מטפל בעבודה שגרתית, מציף את ההקשר הנכון, אוכף כללי תהליך ומסלים חריגים לאדם הנכון.
התוצאה הזו דורשת יותר ממודל AI ומפתח API. היא דורשת ארכיטקטורה שמכבדת את מערכות הרשומה, בקרות שמתאימות לסיכון והנדסה שמחזיקה מעמד אחרי ההדגמה המרשימה הראשונה. התחילו בתהליך אחד בעל ערך גבוה, הגדירו את גבולותיו במדויק ובנו את החיבור שהעסק שלכם יכול לסמוך עליו שירוץ כל יום.