נציג תמיכה מבוסס AI שיכול לקרוא היסטוריית חשבון, תהליך מסמכים שמחלץ נתונים פיננסיים או עוזר AI שמחובר ל-ERP יכולים לייצר ערך תפעולי מיידי. כל אחד מהם יכול גם לחשוף מידע רגיש, לקבל החלטה שלא ניתן לעקוב אחריה או להפעיל פעולה שגויה במורד הזרם אם הוא נפרס בלי בקרות. מדריך ממשל ה-AI הארגוני הזה מיועד למנהלים שצריכים ש-AI יעבוד בתוך תהליכים עסקיים אמיתיים, לא כהדגמה מבודדת.
ממשל מוצג לעתים קרובות כתרגיל ציות שמאט את האספקה. זה מודל תפעולי שגוי. כשעושים אותו נכון, הממשל מגדיר מה מותר למערכת AI לעשות, מה אסור לה לעשות לעולם, מי אחראי עליה ואיך הארגון יכול להוכיח שהבקרות עובדות. הוא נותן לצוותי המוצר, התפעול, האבטחה וההנדסה דרך משותפת מפיילוט לייצור.
למה ממשל AI ארגוני הוא דרישה תפעולית
AI ארגוני מביא סוג סיכון שונה מתוכנה מסורתית. אפליקציה רגילה פועלת לפי כללים מקודדים. תהליך מבוסס AI עשוי להפיק תוצרים משתנים, לפרש מסמכים עמומים, לשלוף ידע חלקי או להפעיל כלי חיצוני על סמך הוראות בשפה טבעית. המערכת יכולה להיות שימושית ועדיין לטעות בדרכים שקשה לחזות ממסמך דרישות בלבד.
זה לא אומר שכל תרחיש AI צריך את אותו תהליך אישור. לעוזר לכתיבת תוכן שיווקי יש פרופיל סיכון שונה מעוזר חיתום, מתהליך תביעות או מסוכן פנימי עם גישה לרשומות לקוחות. הממשל צריך להיות פרופורציונלי להשפעה האפשרית של כשל.
המטרה המעשית היא אוטונומיה מבוקרת. תנו ל-AI לטפל בסיווג, שליפה, ניסוח, ניתוב וניתוח חוזרים היכן שהוא יכול לחסוך זמן. השאירו אנשים, כללים עסקיים דטרמיניסטיים ושערי אישור היכן ששגיאות עלולות לגרום להפסד כספי, לחשיפה רגולטורית, לפגיעה בלקוחות או לשינויים בלתי הפיכים במערכות.
הגישה הזו גם מגינה על ה-ROI. כשפיילוט נבנה בלי בעלות ברורה, גבולות נתונים, מדדי הצלחה או תוכנית תמיכה בייצור, הצוותים עשויים להוכיח שמודל מסוגל להפיק תשובה, אבל לא להוכיח שתהליך העבודה משפר את התפעול. הממשל הופך ניסוי לתהליך אספקה אחראי.
מדריך ממשל AI ארגוני: התחילו בתרחישי שימוש
אל תתחילו במסמך מדיניות שמתייחס לכל מודל וכלי כזהים. התחילו במלאי של תרחישי AI מוצעים ופעילים. לכל אחד מהם, תעדו את הבעלים העסקיים, המשתמשים, המערכות המעורבות, סוגי הנתונים שהוא ניגש אליהם, הפעולות שהמערכת יכולה לבצע והתוצאה העסקית הצפויה.
רשומת תרחיש שימושית עונה על שאלות ישירות: האם ה-AI נותן המלצה או מקבל החלטה אוטומטית? האם הוא יכול לכתוב בחזרה ל-CRM, ל-ERP, לפלטפורמת תשלומים או למערכת קריאות? האם הוא מעבד מידע אישי, מידע פיננסי, מידע רפואי או מסמכים פנימיים חסויים? מה קורה אם הוא מפיק תוצאה לא מדויקת, מוטה או חלקית?
המלאי הזה תומך במודל פשוט של רמות סיכון. תרחישים בסיכון נמוך יכולים לכלול ניסוח פנימי או סיכום של תוכן לא רגיש. תהליכים בסיכון בינוני יכולים לסווג קריאות, לחלץ נתונים ממסמכים או להפיק תשובות ללקוחות עם בדיקה אנושית. תהליכים בסיכון גבוה עשויים להשפיע על תמחור, זכאות, אשראי, תעסוקה, ציות או עסקאות פיננסיות. הם דורשים בדיקות חזקות יותר, אישור מפורש, בקרות גישה הדוקות יותר וניטור תכוף יותר.
רמות הסיכון צריכות להנחות החלטות אספקה, לא ליצור תור בירוקרטי. ייתכן שעדיין כדאי לקדם תרחיש בסיכון גבוה. הוא פשוט צריך ארכיטקטורה שתואמת את ההשלכות שלו.
הגדירו סמכויות החלטה לפני הבנייה
ממשל AI נכשל כשהאחריות מחולקת באופן עמום בין מחלקות. האבטחה לא יכולה להיות הבעלים של החלטות עסקיות. אי אפשר לצפות מהתפעול לאמת תשתית מודלים. ההנדסה לא יכולה לקבוע איזו רמת סיכון ללקוחות מקובלת בלי קלט עסקי.
הגדירו סמכויות החלטה ברורות. הבעלים העסקי אחראי על התרחיש, על התוצאה המדידה ועל גבולות הפעולה המקובלים. מוביל מוצר או תפעול מגדיר את תהליך העבודה ואת מסלול ההסלמה האנושי. ההנדסה אחראית על היישום, איכות האינטגרציה, הבדיקות והנראות. צוותי האבטחה והפרטיות מגדירים את הבקרות הנדרשות לזהות, טיפול בנתונים, בדיקת ספקים ותגובה לאירועים. בעלי עניין מהתחום המשפטי או הציות צריכים להיות מעורבים כשהתהליך נופל תחת חובות רגולטוריות או חוזיות.
בפריסות מהותיות, קבעו נקודת אישור לפני העלייה לייצור. נקודת האישור צריכה לוודא שלמערכת יש מטרה מוגדרת, מקורות נתונים מורשים, מסלולי כשל שנבדקו, בעלים מוגדר ותוכנית להשהיה או לחזרה לאחור של התהליך. זו לא בירוקרטיה לשמה. זו הנקודה שבה יכולת AI הופכת לשירות תפעולי עם בעלים אחראים.
שליטה בנתונים, בזהויות ובגישה לכלים
רוב הסיכון ב-AI ארגוני לא נובע מהמודל לבדו. הוא נובע ממה שהמודל יכול לראות וממה שהוא יכול לעשות.
עוזר AI שמחובר לידע פנימי צריך לשלוף רק מסמכים שהמשתמש כבר מורשה לגשת אליהם. סוכן שיכול לעדכן CRM צריך להשתמש באישורי גישה מוגבלים ובפעולות מוגדרות בצמצום, לא בהרשאות ניהול רחבות. תהליך שמעבד מסמכים צריך לשמור רק את הנתונים שנדרשים למשימה ולפעול לפי דרישות שמירת המידע הקיימות.
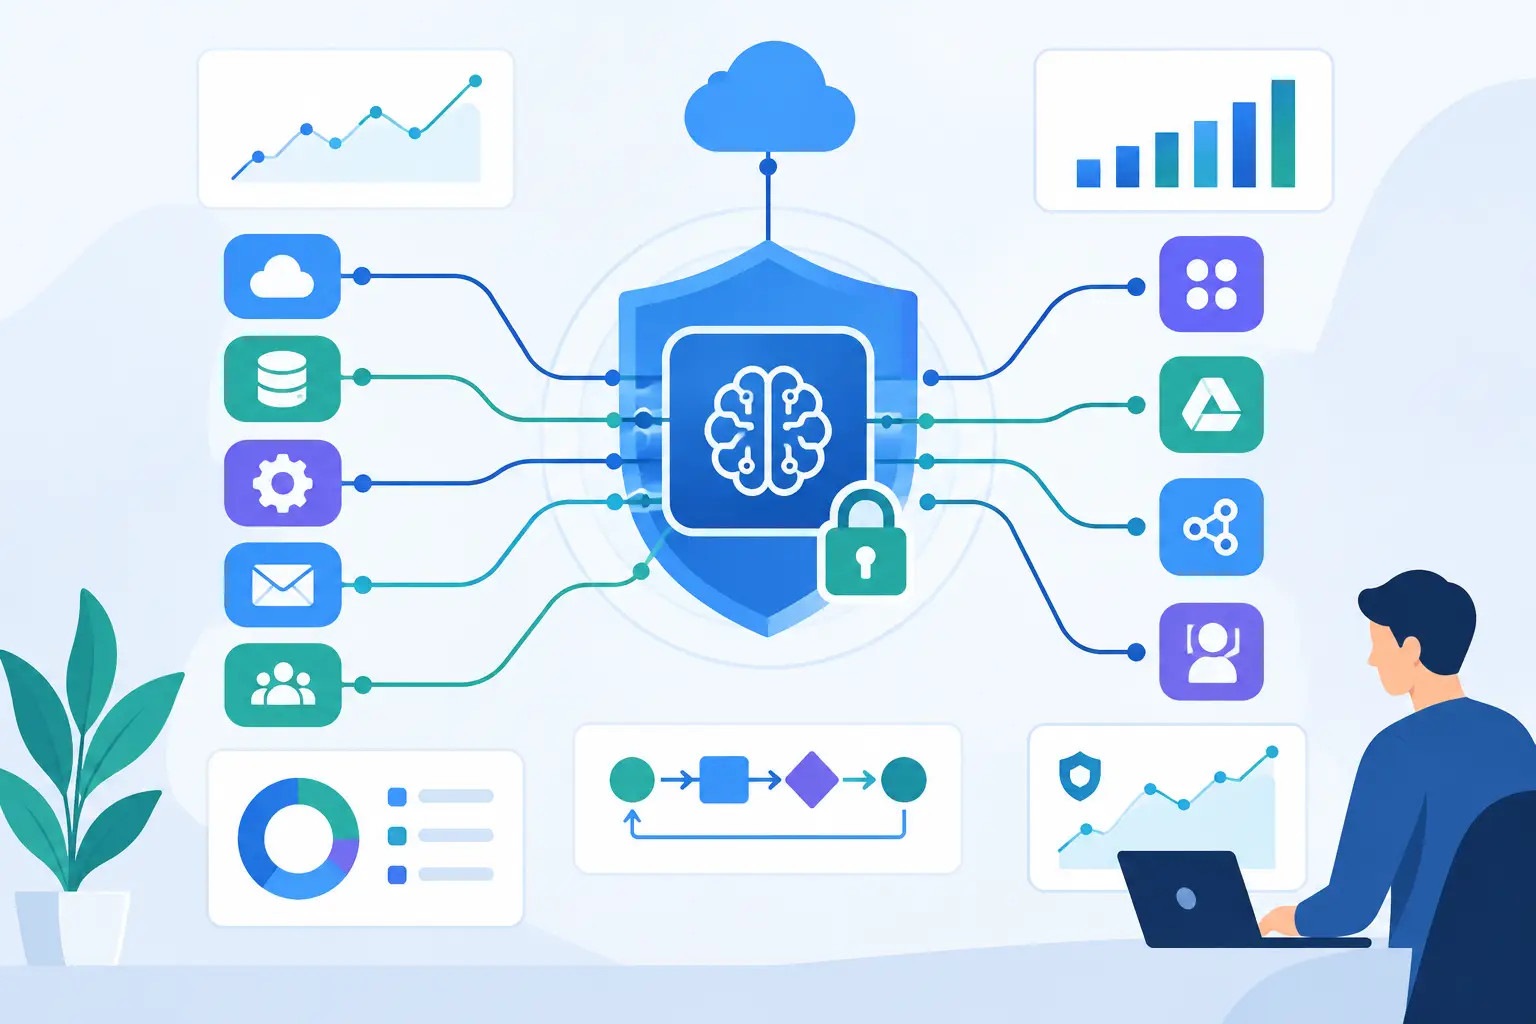
הבקרות האלה דורשות ארכיטקטורה, לא רק מדיניות. השתמשו בהרשאות מבוססות תפקיד, בזהויות שירות, בניהול סודות מוצפן, בלוגי ביקורת ובהפרדת סביבות בין פיתוח לייצור. מפו כל מחבר למערכות ולנתונים שהוא יכול לגשת אליהם. בדקו אם פרומפטים, קבצים שהועלו, תוצרי מודל וטלמטריה נשמרים אצל ספקים חיצוניים, ואם התנאים האלה תואמים את דרישות האבטחה והדרישות החוזיות שלכם.
בסוכני AI, הרשאות הכלים דורשות תשומת לב מיוחדת. סוכן עם הרשאת קריאה יכול להחזיר מידע שגוי. סוכן עם הרשאת כתיבה יכול לגרום נזק תפעולי. היכן שאפשר, הפרידו בין ניתוח לביצוע. תנו לסוכן להכין פעולה מומלצת, אמתו אותה מול כללים דטרמיניסטיים ודרשו אישור אנושי לשינויים בעלי השפעה גבוהה. ביצוע אוטומטי יכול להיות הגיוני למשימות חוזרות בסיכון נמוך, אבל צריך להרוויח אותו באמצעות בדיקות וניטור.
בדקו את תהליך העבודה, לא רק את המודל
בנצ'מרק של מודל לא מוכיח שתהליך ארגוני מוכן. בדיקות לייצור צריכות לשקף את הקלטים, האינטגרציות, החריגים והתוצאות העסקיות האמיתיים שהמערכת תפגוש.
בנו סטים להערכה ממסמכים, קריאות, רשומות ופניות מייצגים. כללו מקרים רגילים, מקרים עמומים, נתונים חסרים, פרומפטים עוינים ודפוסי כשל ידועים. בדקו אם המערכת שולפת את חומר המקור הנכון, מכבדת את גבולות ההרשאה, מחילה כללים עסקיים, מפיקה תוצר שמיש ומנתבת מקרים לא ודאיים לאדם הנכון.
הגדירו קריטריוני קבלה במונחים עסקיים. בתהליך עיבוד מסמכים, הם יכולים לכלול דיוק חילוץ, שיעור בדיקה, זמן עיבוד ושיעור תיקונים. בנציג תמיכה, הם יכולים לכלול איכות פתרון, שיעור טיפול ללא העברה, דיוק הסלמה ושביעות רצון לקוחות. בעוזר תפעול פנימי, הם יכולים לכלול קיצור זמן מחזור ואחוז הפעולות שהושלמו ללא עבודה חוזרת.
יש פשרה בין מהירות לביטחון. פיילוט קטן ותחום יכול להסתפק בבקרות קלות יותר אם לא מעורבים נתונים רגישים או פעולות בלתי הפיכות. הרחבת אותו פיילוט לתהליך שמחובר למערכות ייצור דורשת הערכות, לוגים ושערי אישור חזקים יותר. התייחסו למעבר כשלב אספקה חדש, לא כשינוי תצורה פשוט.
נטרו AI כשירות בייצור
התנהגות ה-AI יכולה להשתנות אחרי ההשקה. נתוני המקור משתנים. משתמשים מוצאים דרכים חדשות לנסח בקשות. API מחובר מתפתח. ספק מודל מעדכן התנהגות או זמינות. לכן הממשל צריך ראיות שוטפות, לא בדיקת השקה חד-פעמית.
נטרו את הבריאות הטכנית לצד התוצאות התפעוליות. עקבו אחר זמן תגובה, שגיאות, קריאות לכלים שנכשלו, עלות המודל, איכות השליפה, נפח ההסלמות, שיעורי תיקונים והפרות מדיניות. תעדו את הקלטים, ההקשר הרלוונטי, התוצרים, פעולות הכלים והחלטות האישור הנדרשים לחקירת כשל, תוך מזעור שמירה מיותרת של נתונים רגישים.
קבעו ספים שמפעילים פעולה. עלייה פתאומית בתיקונים אנושיים יכולה להעיד שהידע במקור מיושן. ירידה בדיוק החילוץ יכולה להצביע על פורמט מסמך חדש. ניסיונות חוזרים לעקוף הוראות עשויים לדרוש בקרות קלט חזקות יותר או הרשאות מצומצמות יותר לסוכן. התגובה צריכה להיות בעלת בעלים ומתועדת: השהיית התהליך, חזרה לגרסה קודמת, הגבלת פעולה או ניתוב של יותר מקרים לבדיקה אנושית.
ניהול גרסאות חשוב כאן. שמרו תיעוד של גרסאות המודל, הפרומפטים, תצורות השליפה, המחברים, הכללים העסקיים ותוצאות ההערכה. בלי נקודת הבסיס הזו, הצוותים לא יוכלו להסביר למה ההתנהגות השתנתה או לשחזר בעיה במהלך ביקורת.
בנו את הממשל לתוך האספקה, לא סביבה
מודל הממשל האפקטיבי ביותר משולב באפיון, בארכיטקטורה, בפיתוח, ב-QA, בשחרור ובתמיכה. בשלב האפיון, זהו את בעל התהליך, רמת הסיכון, מערכות המקור ומדדי ההצלחה. בשלב הארכיטקטורה, הגדירו גבולות נתונים, אימות זהות, הרשאות כלים ומסלולי הסלמה. בשלב היישום, בנו יכולת ביקורת ובקרות אישור לתוך התהליך. בשלב ה-QA, בדקו מקרי קצה מציאותיים. אחרי השחרור, נטרו תוצאות ושפרו את המערכת על סמך ראיות.
המשמעת הזו בתהליך האספקה חשובה במיוחד בארגונים עם מערכות מפוצלות. AI מייצר ערך מתמשך רק כשהוא מחובר ל-CRM, ל-ERP, לפלטפורמת התמיכה, למאגר המסמכים או לאפליקציה הפנימית שבהם העבודה מתבצעת בפועל. מחברים מאובטחים וגבולות תהליך ברורים חשובים לא פחות מאיכות הפרומפט.
Invatechs ניגשת להטמעת AI כאספקת תוכנה לייצור: להתאים את תרחיש השימוש לתהליך מדיד, לתכנן את האינטגרציה והבקרות, לאמת את ההתנהגות בתנאים אמיתיים ולתמוך במערכת אחרי השחרור. כך ארגונים עוברים מהייפ AI כללי לאוטומציה מוחשית.
השאלה הנכונה היא לא אם לארגון שלכם יש מדיניות AI. היא אם לכל תהליך AI מהותי יש מטרה מוגדרת, בעלים אחראי, גישה מבוקרת, התנהגות שנבדקה ודרך בטוחה להיכשל. התחילו משם, והממשל הופך למנגנון שמאפשר ל-AI שימושי להגיע לייצור בביטחון.