קל להדגים מודל שיכול לנסח תשובה. מודל שיכול לשלוף את רשומת הלקוח הנכונה, לאמת מדיניות, לפתוח קריאה ולהשאיר מסלול ביקורת הוא מערכת ייצור. כאן אימוץ MCP הופך לרלוונטי לחברות עם תפעול מורכב.
Model Context Protocol, או MCP, מספק דרך סטנדרטית לאפליקציות AI לגשת לכלים, לנתונים וליכולות עסקיות דרך ממשקי שרת מוגדרים. הוא יכול לצמצם את עבודת האינטגרציה החד-פעמית שמאטה לעתים קרובות את אספקת ה-AI. אבל הפרוטוקול עצמו אינו האסטרטגיה, מודל האבטחה או תכנון התהליך. ההחלטות האלה הן שעדיין קובעות אם יוזמת AI מניבה שיפור תפעולי מדיד או עוד פיילוט מבודד.
מה אימוץ MCP משנה בפועל
לפני MCP, צוותים חיברו בדרך כלל כל תרחיש AI למערכות פנימיות עם פרומפטים ייעודיים, APIs שנבנו במיוחד ולוגיקת אינטגרציה ספציפית לאפליקציה. זה יכול לעבוד באב טיפוס צר. זה הופך ליקר כשכמה עוזרים צריכים גישה לאותו CRM, בסיס ידע, מאגר מסמכים, פלטפורמת תמיכה או שירות פנימי.
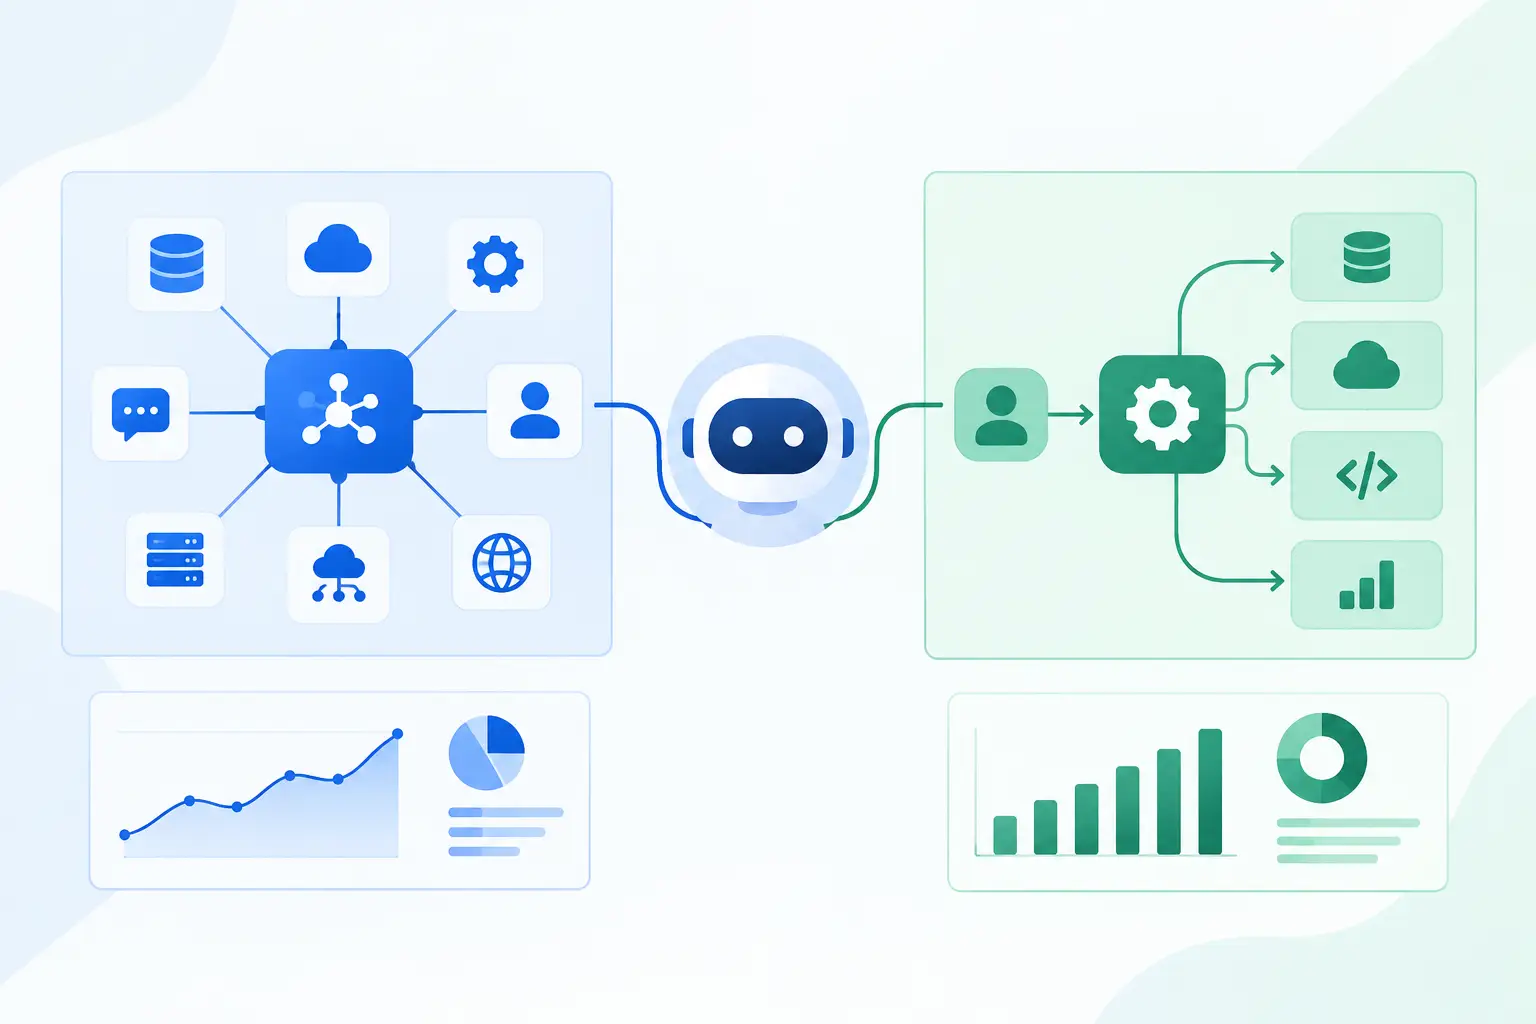
MCP מכניס הפרדת אחריות ברורה יותר. שרת MCP חושף סט מבוקר של יכולות, כמו חיפוש במסמכים מאושרים, שליפת פרטי חשבון, בדיקת סטטוס הזמנה או הגשת תיק לבדיקה. לקוח ה-AI יכול לגלות את היכולות האלה ולהשתמש בהן בלי שכל צוות לקוח יבנה מחדש את אותו דפוס אינטגרציה.
עבור העסק, הערך הוא עקביות. Copilot לתמיכה, סוכן תפעול ועוזר מכירות פנימי יכולים להשתמש בגישה מנוהלת לאותן מערכות בסיס. הצוותים מקבלים שכבת אינטגרציה שניתנת לשימוש חוזר במקום ליצור חיבורי נקודה-לנקודה שקשה לאבטח, לבדוק ולתחזק.
זה לא אומר שצריך לחשוף כל מערכת למודל AI. אימוץ MCP צריך להתחיל בתהליך עבודה ספציפי שבו גבולות הגישה, הפעולות הצפויות והתוצאות העסקיות ברורים. תרחיש הפתיחה הנכון הוא בדרך כלל חוזר, עתיר מסמכים ומוגבל בכללים קיימים - לא מנדט רחב לחבר מודל לכל מסד נתונים בחברה.
היכן MCP מייצר ערך תפעולי
MCP שימושי במיוחד כשתהליך AI צריך הקשר עסקי עדכני וחייב לבצע פעולות במערכות קיימות. דוגמאות נפוצות כוללות תפעול תמיכה, חיתום ובדיקת תביעות, ניהול לקוחות, תפעול כספים, רכש ושליפת ידע פנימי.
קחו לדוגמה צוות תמיכה שמטפל בפניות שדורשות מידע מה-CRM, מתיעוד המוצר, מהיסטוריית החיובים וממערכת מעקב תקלות. עוזר AI שימושי לא יכול להסתמך על העלאה סטטית של מאמרי בסיס ידע. הוא צריך גישה מבוקרת למידע חי, הבחנה ברורה בין מה שמותר לו לקרוא למה שמותר לו לשנות ומסלולי הסלמה למקרים לא ודאיים.
שרת MCP יכול להציג את היכולות האלה ככלים מפורשים. במקום לתת לעוזר גישה רחבה למסד הנתונים, השרת יכול לאפשר לו לשלוף סטטוס חשבון, למצוא מסמכי מדיניות רלוונטיים, לנסח הערת תיק ולפתוח קריאה. כל כלי יכול לאכוף אימות, היקף ותיעוד לפני שמתבצעת פעולה במורד הזרם.
אותו עיקרון חל על תהליכים עתירי מסמכים. סוכן תפעול יכול לחלץ נתונים מחבילת קליטה, להשוות אותם לכללים שנשמרים במערכת פנימית, לזהות שדות חסרים ולהכין משימת בדיקה. ה-AI מטפל בפרשנות ובתיאום; שירותים דטרמיניסטיים נשארים אחראים לחישובים, לאכיפת מדיניות ולעדכוני מערכת סופיים היכן שדיוק הוא חובה.
המציאות האבטחתית מאחורי אימוץ MCP
פרוטוקול לא הופך אינטגרציה לבטוחה באופן אוטומטי. אימוץ MCP יכול להגדיל את הסיכון אם צוותים מתייחסים לממשק כלים כאל היתר לחשוף פונקציות רגישות בלי בקרות מתאימות. מודלים יכולים לא להבין הוראות, להיות מושפעים מתוכן לא אמין או לבחור כלים בצורה גרועה. מערכות עסקיות גם מכילות נתונים שלעולם לא צריכים להיות זמינים באופן רחב לעוזר.
ארכיטקטורת הייצור צריכה להחיל גישה בהרשאה מינימלית ברמת המשתמש, הסוכן, השרת והכלי. עוזר תמיכת לקוחות לא צריך לרשת הרשאות של מנהל כספים רק כי שניהם צריכים נתוני CRM. גישת קריאה, יצירת טיוטות, בקשות אישור ופעולות כתיבה סופיות צריכות להיות יכולות נפרדות עם מדיניות נפרדת.
אימות זהות והרשאות חייבים להיות מתוכננים סביב הזהות שפועלת בפועל. בסביבות רבות, זה אומר לשמר את הרשאות משתמש הקצה לאורך התהליך במקום להשתמש באישור גישה משותף של שירות עם גישה בלתי מוגבלת. היכן שנדרשת זהות שירות, ההיקף שלה צריך להיות צר, מוגבל בזמן כשאפשר ומנוטר מקרוב.
גם קלטים לכלים דורשים אימות. אם מודל מבקש החזר כספי, מעדכן כתובת לקוח או יוצר רשומת תשלום, השירות המקבל צריך לאמת שדות חובה, ערכים מותרים, ספים כספיים ודרישות אישור. לעולם אל תסתמכו על פרומפט כבקרה הסופית לפעולה עסקית משמעותית.
גם התיעוד הוא עניין מעשי. הצוותים צריכים לדעת איזה מודל או משתמש הפעילו כלי, אילו נתונים הוחזרו, איזו פעולה נוסתה, אם היא הצליחה ואיזו מערכת במורד הזרם השתנתה. בתהליכים מפוקחים או רגישים מבחינת ציות, מסלול הביקורת הזה הוא חלק מדרישות המוצר, לא שיפור הנדסי אופציונלי.
בנו את התהליך לפני המחבר
הטעות היקרה ביותר היא להתחיל ממלאי אינטגרציות במקום מתכנון תהליכים. לחברה יכולות להיות עשרות מערכות שאפשר לחבר דרך MCP, אבל רק מעט תהליכים שמצדיקים את המורכבות והסיכון.
התחילו בצוואר הבקבוק התפעולי. הגדירו את הטריגר, ההקשר הנדרש, ההחלטות שה-AI רשאי לתמוך בהן, הפעולות שהוא רשאי לבצע ונקודת הבדיקה האנושית. לאחר מכן קבעו קריטריוני הצלחה במונחים עסקיים: קיצור זמן טיפול, פחות מגעים ידניים, שיפור בפתרון במענה הראשון, שיעורי שגיאות נמוכים יותר או טיפול מהיר יותר במסמכים.
לתהליך ראשון טוב יש תוצאה תחומה. לדוגמה, סוכן יכול להכין תיק תמיכה מלא ממקורות מאושרים ולנתב אותו לתור הנכון. הוא לא צריך לפתור באופן אוטונומי כל בעיה של לקוח כבר ביום הראשון. תהליכים תחומים קלים יותר לבדיקה ולניהול, והם בעלי סיכוי טוב יותר לזכות באמון של צוותי התפעול.
רצף אספקה מעשי
יישום MCP ממושמע עובר בדרך כלל ארבעה שלבים:
- אפיון וארכיטקטורה: מפו את התהליך, מערכות הרשומה, סיווגי הנתונים, התפקידים, האילוצים ותוצאת היעד המדידה.
- פיילוט מבוקר: בנו שרת MCP צר וחוויית AI סביב סט מוגבל של כלי קריאה ופעולות בסיכון נמוך.
- הקשחה לייצור: הוסיפו בקרות זהות, אימות קלט, נראות, טיפול בשגיאות, תרחישי QA, תהליכי אישור ובעלות תפעולית.
- אופטימיזציה והרחבה: בחנו נתוני שימוש ודפוסי כשל, שפרו את תכנון הכלים, ורק אז הרחיבו לתהליכים סמוכים כשתרחיש השימוש הראשון יציב.
הרצף הזה מונע דפוס נפוץ: הדגמה משכנעת שאחריה חודשים של עבודה חוזרת, כשהצוות מגלה שמשתמשים אמיתיים צריכים הרשאות מבוססות תפקיד, טיפול בחריגים ואינטגרציות אמינות.
תכנון הכלים קובע את אמינות הסוכן
שרת MCP צריך לחשוף יכולות עסקיות, לא מורכבות טכנית גולמית. כלי בשם `get_customer_account_summary` קל יותר לשימוש בטוח עבור אפליקציית AI מאשר ממשק שאילתות גנרי למסד נתונים. הכלי צריך להחזיר רק את המידע הנדרש לתהליך, במבנה צפוי, עם תיאורים ברורים ומצבי שגיאה משמעותיים.
כלים צרים גם משפרים את הממשל. שרת יכול לחשוף את `create_draft_invoice_adjustment` בלי לחשוף את `modify_any_invoice`. הראשון תומך בתהליך מוגדר; השני יוצר סיכון תפעולי מיותר. כשכללים עסקיים משתנים, הצוותים יכולים לעדכן את היישום בצד השרת בלי לשכתב כל לקוח AI שמשתמש בו.
יש כאן פשרה. כלים ספציפיים מאוד יכולים להתרבות ולהפוך לקשים לניהול אם כל אחד נבנה עבור פרומפט אחד. כלים גנריים מדי הופכים מודלים לפחות אמינים ומרחיבים את משטח האבטחה. רמת ההפשטה הנכונה נגזרת מפעולות עסקיות יציבות ומגבולות בעלות מבוססים.
הבדיקות חייבות לכסות יותר מקריאות כלים במסלול התקין. בדקו נתונים חלקיים, רשומות סותרות, מערכות לא זמינות, בקשות משתמש עמומות, ניסיונות Prompt Injection, כשלי הרשאה, פעולות כפולות והתנהגות בניסיונות חוזרים. בתהליכים עם השלכות פיננסיות, משפטיות או כאלה שמשפיעות על לקוחות, כללו בדיקה אנושית וספי אישור מפורשים מההתחלה.
איך מנהלים צריכים למדוד אימוץ MCP
ספירת שימושים לא מספיקה. עוזר יכול לקבל פניות רבות ובמקביל לספק ערך מועט או ליצור עבודת בדיקה נוספת. מדדו את תהליך העבודה, לא את החידוש שבממשק.
מדדים שימושיים כוללים את הזמן מקליטה ועד השלמה, אחוז התיקים שנפתרו ללא איסוף נתונים ידני, מספר החריגים שנותבו נכון, איכות הרשומות שנוצרו, שיעורי שגיאות וחזרות לאחור ועלות לתהליך שהושלם. השוו את המדדים האלה לנקודת בסיס מלפני הפריסה.
עקבו גם אחר האמינות בשכבת האינטגרציה: שיעורי כשל של כלים, זמן תגובה, דחיות הרשאה, אירועי נתונים מיושנים ושגיאות API במורד הזרם. המדדים האלה חושפים אם הבעיה נמצאת במודל, בחוזה הכלי או במערכת העסקית שמתחת. בלי הנראות הזו, צוותים נוטים להאשים את ה-AI בכשלים שנגרמו מממשקים לא ברורים או מאינטגרציות שבירות.
בארגונים עם כמה יוזמות AI, MCP יכול להפוך להחלטת פלטפורמה שימושית. הוא תומך בגישה מנוהלת שניתנת לשימוש חוזר ליכולות ליבה, ובמקביל מאפשר לאפליקציות שונות לשרת צוותים שונים. אבל הסטנדרטיזציה צריכה לבוא בעקבות ביקוש מוכח. סט קטן של שרתים מתוכננים היטב שתומכים בתהליכים בעלי ערך גבוה עדיף על קטלוג רחב של מחברים שמנוהלים ברפיון.
Invatechs ניגשת ליישום MCP כאספקת תוכנה לייצור: אפיון תהליכים, ארכיטקטורת אינטגרציה מאובטחת, פיילוטים ממוקדים, QA ואופטימיזציה שוטפת. המטרה היא אוטומציה מוחשית, לא הייפ AI כללי.
השאלה המועילה הבאה איננה “אילו מערכות אפשר לחבר?” אלא “איזה תהליך עבודה מוגדר ותחום ייצור ערך אם לעוזר AI יהיו ההקשר הנכון, הכלים הנכונים וגבולות ברורים?” התחילו משם, ותנו לכל חיבור להצדיק את מקומו במודל התפעולי.